
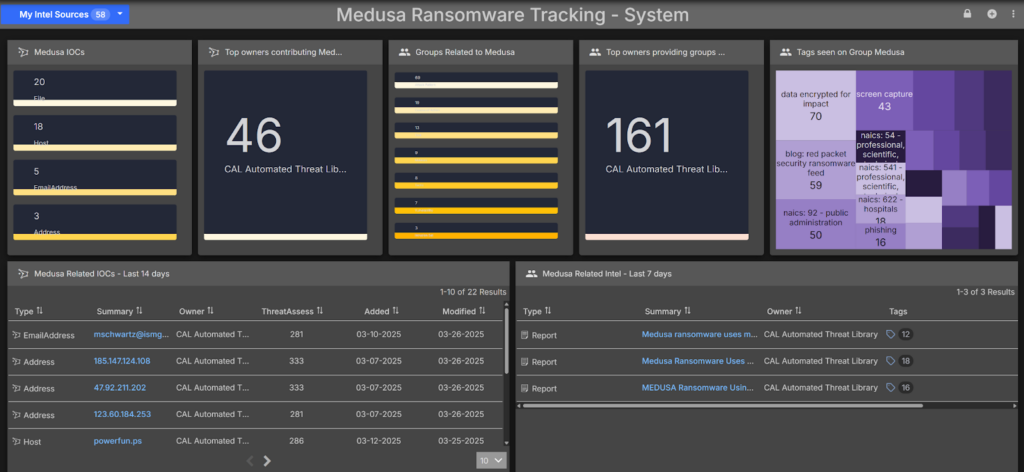
La dashboard delle minacce Medusa Ransomware di ThreatConnect offre ai team di sicurezza una visibilità in tempo reale sulle attività, gli indicatori e le tendenze più recenti associati al gruppo di minacce ransomware Medusa. Questa dashboard aggrega informazioni sulle minacce provenienti da più fonti, consentendo agli analisti di rilevare, monitorare e mitigare in modo proattivo le minacce correlate a Medusa prima che abbiano un impatto sull’organizzazione.
Vantaggi principali:
- Intelligence centralizzata: consolida gli indicatori di compromissione (IOC), le tattiche, le tecniche e le procedure (TTP) specifici di Medusa provenienti da intelligence open source, feed sulle minacce e telemetria interna.
- Monitoraggio delle minacce in tempo reale: fornisce avvisi aggiornati sui modelli di attacco in evoluzione di Medusa, sulle nuove vulnerabilità scoperte e sui profili delle vittime.
- Accelerazione della risposta agli incidenti: consente una rapida selezione e risposta alle minacce offrendo intelligence arricchita e analisi contestuale.
- Report e visualizzazioni personalizzabili: fornisce grafici interattivi, analisi delle tendenze e casi di studio sulle campagne ransomware Medusa per supportare il processo decisionale esecutivo e operativo; e
- Per i clienti interconnessi alle tecnologie difensive : correlazione automatizzata: utilizza l’automazione basata sull’intelligence di ThreatConnect per individuare IOC correlati a Medusa associati ad avversari, report e set di intrusione per aiutare a stabilire la priorità delle potenziali minacce e adottare le misure appropriate.
Sfruttando la Medusa Ransomware Threat Dashboard , i team di sicurezza possono potenziare le proprie capacità di threat intelligence, ridurre i tempi di risposta e rafforzare la resilienza della propria organizzazione contro gli attacchi ransomware.
Collaboratore principale: Angel Salcedo, Customer Success Engineer
Per accedere alla dashboard delle minacce Medusa Ransomware, contatta il tuo Customer Success Team o inviaci un’e-mail all’indirizzo customersuccess@threatconnect.com.
Cos’è il ransomware Medusa?
Medusa Ransomware è una variante del ransomware-as-a-service (RaaS) identificata per la prima volta a giugno 2021, che prende di mira organizzazioni in diversi settori delle infrastrutture critiche. Crittografa i file delle vittime e richiede un riscatto per la decifratura, con affiliati che utilizzano tattiche come il phishing, lo sfruttamento del protocollo RDP (Remote Desktop Protocol) e vulnerabilità non corrette per ottenere l’accesso. A febbraio 2025, oltre 300 organizzazioni sono state colpite. Per mitigare i rischi, CISA raccomanda aggiornamenti software regolari, segmentazione della rete e filtraggio del traffico. Maggiori dettagli sugli indicatori di compromissione (IOC) e sulle misure difensive sono disponibili nell’avviso completo.
Ulteriori risorse
Per informazioni e risorse più dettagliate su Medusa, fare riferimento a quanto segue:
| Risorsa | Descrizione | Collegamento |
| Avvisi CISA | Fornisce informazioni tempestive sulle attuali minacce e vulnerabilità della sicurezza informatica | https://www.cisa.gov/news-events/cybersecurity-advisories/aa25-071a |
Invitiamo tutte le organizzazioni a rimanere vigili e proattive nei loro sforzi di sicurezza informatica. Implementando queste raccomandazioni, è possibile ridurre significativamente i rischi e proteggere le risorse critiche.
Autore: Angel Salcedo


