
Con l’evoluzione delle minacce informatiche in termini di portata e sofisticazione, le organizzazioni devono rimanere attente alle tattiche emergenti che sfidano le difese tradizionali. In questo articolo, mettiamo in evidenza cinque delle campagne informatiche di maggior rilievo osservate nel 2024. Ognuna di esse presenta una strategia e una serie di obiettivi distinti, offrendo importanti insegnamenti sulla difesa digitale.
1. Chameleon unleashed
l malware Chameleon si è affermato come un predatore silenzioso, inizialmente prendendo di mira gli utenti Android generici, per poi evolversi in un sofisticato trojan bancario. Impersonando applicazioni di Customer Relationship Management (CRM) , Chameleon ha preso di mira specificamente i dipendenti dell’organizzazione, compromettendo i dati finanziari e personali.
Punti salienti:
- Settori target: finanza, commercio al dettaglio, sanità e telecomunicazioni .
- Regioni interessate: Polonia, India, Singapore, Australia e Regno Unito.
- Tattiche avanzate:
- Utilizzo dei dropper per aggirare le restrizioni di Android 13+.
- Raccolta di credenziali tramite pagine di accesso false.
- Interruzioni delle operazioni biometriche.
Strategie di mitigazione:
- Protezione degli endpoint: implementa soluzioni avanzate di rilevamento e risposta degli endpoint (EDR) per identificare e mitigare le attività malware.
- Difesa dalle minacce per dispositivi mobili: integrare sistemi di rilevamento delle minacce specifici per dispositivi mobili per identificare comportamenti dannosi delle app, tra cui tentativi di phishing e keylogging.
- Formazione sulla sicurezza: istruire regolarmente i dipendenti a riconoscere le e-mail di phishing, le autorizzazioni delle app sospette e le pratiche sicure per il download delle applicazioni.
- Controllo degli accessi: implementare rigide politiche di controllo degli accessi e monitorare gli account privilegiati per impedire l’accesso non autorizzato ai dati.
Puoi esplorare la pagina della campagna SOCRadar Labs per ottenere informazioni più dettagliate sulla campagna Chameleon Unleashed .
2. Earth Baku 2.0: Tattiche APT avanzate
Earth Baku, un gruppo di minacce persistenti avanzate (APT) collegato ad APT41 , ha esteso le sue operazioni dall’Indo-Pacifico all’Europa, al Medio Oriente e all’Africa. Le sue tattiche, in particolare lo sfruttamento delle vulnerabilità dei server IIS, hanno evidenziato la sua capacità di condurre uno spionaggio informatico furtivo e persistente.
Punti salienti:
- Settori target: sicurezza nazionale, telecomunicazioni, istruzione e sanità.
- Regioni interessate: Italia, Germania, Emirati Arabi Uniti, Qatar e Romania.
- Tattiche avanzate:
- Sfruttamento delle applicazioni rivolte al pubblico.
- Utilizzo di account compromessi per movimenti laterali.
- Distribuzione di malware sofisticati per esfiltrare dati sensibili.
Strategie di mitigazione:
- Gestione delle patch: garantire l’applicazione tempestiva delle patch di sicurezza per le applicazioni pubbliche, compresi i server IIS, per mitigare lo sfruttamento.
- Monitoraggio della rete: utilizzare sistemi avanzati di rilevamento delle intrusioni (IDS) e sistemi di prevenzione delle intrusioni (IPS) per rilevare modelli di traffico anomali.
- Sicurezza delle credenziali: applicare l’autenticazione a più fattori (MFA) per tutti gli account utente ed eseguire controlli regolari degli accessi privilegiati.
- Piano di risposta agli incidenti: sviluppare un solido quadro di risposta agli incidenti per identificare e contenere rapidamente le potenziali attività APT.
- Integrazione di Threat Intelligence: sfrutta le piattaforme di threat intelligence per monitorare e tracciare le attività APT in tempo reale.
Puoi esplorare la pagina della campagna SOCRadar Labs per ottenere informazioni più dettagliate su Earth Baku 2.0 .
3. Gli attacchi di phishing PWA prendono di mira il mobile banking
Le Progressive Web App (PWA) sono diventate il vettore di un’innovativa campagna di phishing rivolta agli utenti di mobile banking. Questi attacchi sfruttano la perfetta integrazione delle PWA con i browser mobili per indurre facilmente gli utenti a fornire credenziali sensibili.
Punti salienti:
- Settori target: bancario e finanziario.
- Tattiche:
- Imitazione delle PWA bancarie legittime.
- Iniezione di codice dannoso per catturare le credenziali dell’utente.
- Sfruttare l’ingegneria sociale per aggirare l’autenticazione a due fattori.
Strategie di mitigazione:
- Sviluppo di applicazioni sicure: collaborare con gli sviluppatori per implementare misure di sicurezza nelle PWA, come il rilevamento e il blocco di iniezioni di script non autorizzate.
- Autenticazione avanzata: incoraggiare gli istituti finanziari ad adottare meccanismi di autenticazione biometrica e di verifica dell’identità specifici del dispositivo.
- Campagne di sensibilizzazione sul phishing: esegui campagne a livello di organizzazione per istruire gli utenti a riconoscere le PWA falsificate e i tentativi di phishing.
- Estensioni del browser: sviluppare e distribuire plugin del browser che avvertono gli utenti della presenza di URL dannosi noti associati a PWA contraffatte.
Puoi esplorare la pagina della campagna SOCRadar Labs per ottenere informazioni più dettagliate sugli attacchi di phishing PWA che prendono di mira il mobile banking .
4. OneDrive Pastejacking
OneDrive è diventato sorprendentemente un vettore per una sofisticata campagna di phishing e download nota come pastejacking . Sfruttando le funzionalità degli appunti, gli aggressori distribuivano malware mascherati da link o file innocui.
Punti salienti:
- Settori target: e-commerce , sanità e piccole imprese.
- Tattiche avanzate:
- Manipolazione dei dati degli appunti per reindirizzare gli utenti a siti dannosi.
- Mascherare i payload del malware come download legittimi.
Strategie di mitigazione:
- Strumenti di monitoraggio degli appunti: distribuisci strumenti che monitorano le modifiche agli appunti e bloccano le modifiche non autorizzate.
- Criteri di accesso: limitare l’accesso alle piattaforme di archiviazione cloud in base ad autorizzazioni basate sui ruoli e garantire pratiche di condivisione dei file sicure.
- Formazione dell’utente: sensibilizzare l’utente sui rischi del Pastejacking e fornire indicazioni su come verificare il contenuto degli appunti prima dell’uso.
- Soluzioni di sicurezza: implementare difese basate sul browser che rilevano e bloccano i tentativi di manipolazione dei dati degli appunti.
Puoi esplorare la pagina della campagna SOCRadar Labs per ottenere informazioni più dettagliate su OneDrive Pastejacking .
5. DNS sotto assedio: la campagna segreta che dirotta migliaia di domini
Questa campagna ha segnato un’escalation significativa nelle tattiche di dirottamento del DNS . Sfruttando le vulnerabilità dei sistemi dei nomi di dominio, gli aggressori hanno reindirizzato il traffico da siti legittimi a siti dannosi, compromettendo i dati sensibili degli utenti.
Punti salienti:
- Settori target: Telecomunicazioni e affari internazionali.
- Tattiche:
- Avvelenamento delle cache DNS per reindirizzare il traffico.
- Sfruttare le vulnerabilità del registrar per ottenere il controllo delle impostazioni del dominio.
Strategie di mitigazione:
- Adotta DNSSEC: implementa le estensioni DNSSEC (Domain Name System Security Extensions) per proteggere l’integrità del dominio.
- Sicurezza del registrar: verificare regolarmente gli account del registrar e applicare meccanismi di autenticazione rigorosi.
- Monitoraggio DNS: monitora costantemente il traffico DNS per individuare schemi insoliti che potrebbero indicare tentativi di dirottamento.
- Backup e ripristino: eseguire backup regolari delle configurazioni DNS e disporre di un piano di ripristino per ripristinare rapidamente i servizi.
Puoi esplorare la pagina della campagna SOCRadar Labs per ottenere informazioni più dettagliate su DNS Under Siege: The Covert Campaign Hijacking Thousands of Domains .
Conclusione
Queste cinque campagne del 2024 rivelano quanto i criminali informatici siano diventati adattabili, combinando exploit tecnici e ingegneria sociale per aggirare anche le difese più avanzate. Le organizzazioni devono adottare strategie multilivello che combinino rilevamento, formazione e intelligence in tempo reale.
La piattaforma unificata di threat intelligence di SOCRadar è progettata per rispondere a questa sfida. Grazie a moduli come Threat Hunting, Digital Footprint e Dark Web Monitoring , i team di sicurezza ottengono una visione completa del panorama delle minacce e gli strumenti per agire rapidamente.
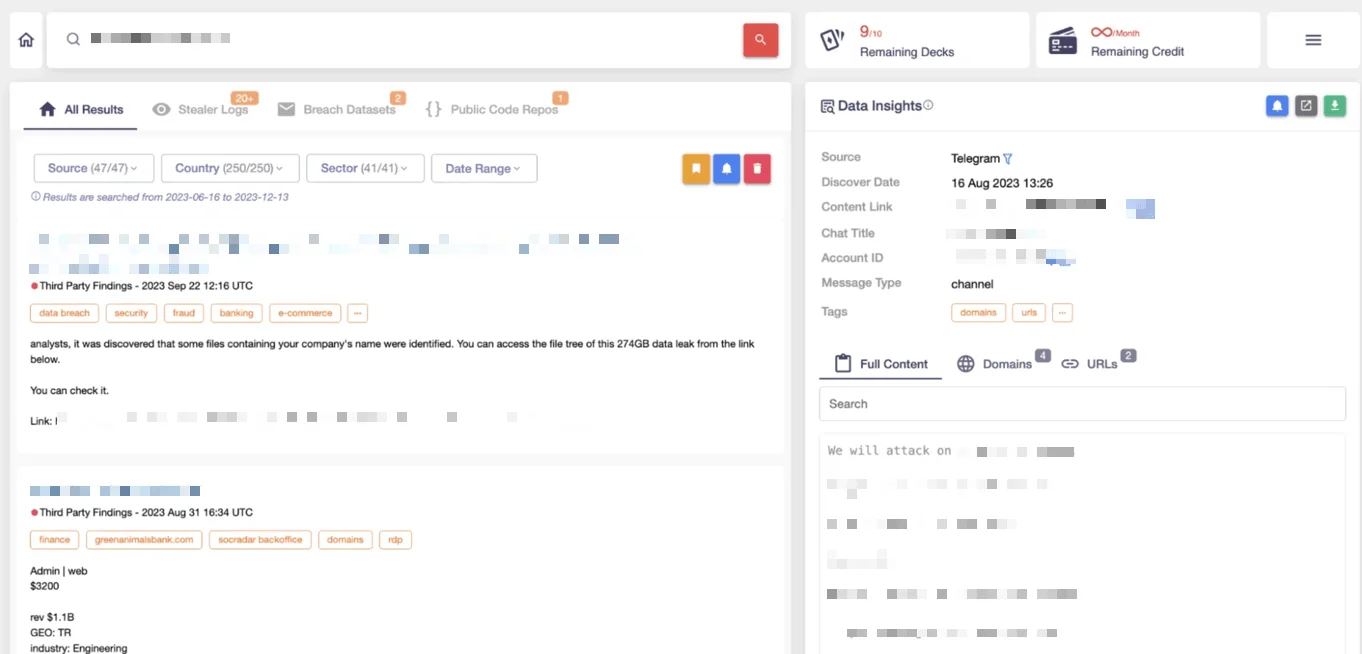
Per approfondire le minacce attuali ed emergenti, la pagina Campagne di SOCRadar Labs offre analisi dettagliate delle campagne informatiche attive.
Vuoi comprendere meglio i rischi che la tua organizzazione potrebbe affrontare nel dark web?
Richiedi un report gratuito sul dark web da SOCRadar e fai il primo passo verso una difesa proattiva.


