Il tipo di furto d’identità più grave è quello che le organizzazioni non si aspettano. Ecco cosa fare al riguardo.
L’imitazione del marchio che effettivamente costa denaro alle aziende raramente si presenta come un logo falso o un account social contraffatto. Assomiglia alla vostra infrastruttura, ma è stata creata da qualcun altro.
Quando un dominio viene registrato in modo identico al tuo, o vengono creati server di posta, certificati e pagine di accesso che imitano quelli reali, questi rimangono inattivi, in attesa di ingannare i tuoi clienti, i tuoi partner o i tuoi dipendenti. Quando questa infrastruttura contraffatta viene utilizzata per un attacco, di solito è già attiva da giorni o addirittura settimane.
I danni raramente si limitano a una singola email di phishing. Le infrastrutture contraffatte minano la fiducia su cui si fonda un marchio. Un cliente vittima di un portale fasullo non è in grado di distinguere tra “l’azienda reale” e “il dominio che si spaccia per essa”. Questo può essere particolarmente dannoso in settori ad alta fiducia come la finanza, la sanità, la pubblica amministrazione o le infrastrutture critiche. Un’impersonificazione convincente può portare a frodi, perdita di dati o violazioni della sicurezza iniziate con un fornitore che nessuno si è preoccupato di verificare.
“Silent Push trasforma la nostra visibilità sull’infrastruttura degli hacker in una protezione diretta per i marchi dei nostri clienti. Catturiamo gli impostori che li prendono di mira prima ancora che quei domini vengano utilizzati in modo improprio.”
Ken Bagnall, CEO e co-fondatore di Silent Push
L’imitazione vive in un punto cieco
Gli strumenti di sicurezza tradizionali monitorano il perimetro della tua rete. Non monitorano Internet alla ricerca di infrastrutture che si spacciano per te. Poiché le infrastrutture contraffatte risiedono presso il registrar e l’hosting di qualcun altro, non accedono ai tuoi log finché non è troppo tardi. Troppo spesso, i team di sicurezza vengono a conoscenza di un attacco tramite una segnalazione del cliente, e questo è il peggior metodo di rilevamento possibile perché significa che l’attacco è già stato lanciato.
È qui che i nostri Indicatori di Attacco Futuro® ( IOFA) cambiano le carte in tavola. Invece di aspettare una segnalazione di phishing per confermare un attacco, gli IOFA mettono in luce l’infrastruttura in fase di preparazione prima che venga utilizzata come arma. L’impersonificazione di marchi e infrastrutture è uno dei casi più lampanti in cui questa distinzione è fondamentale. Il dominio, il certificato e la pagina di accesso vengono configurati prima ancora che venga inviata la prima email di phishing. La domanda è: qualcuno li sta monitorando durante la fase preparatoria ?
Come Silent Push colma il divario
La nostra tecnologia di difesa informatica preventiva mappa già l’infrastruttura di Internet e il nostro motore di rilevamento di impersonificazione del marchio di nuova generazione estende questa visibilità alla vostra organizzazione. Registrate i domini, gli intervalli IP, gli ASN e i TLD di proprietà della vostra organizzazione e il motore monitorerà costantemente l’infrastruttura alla ricerca di tentativi di impersonificazione. Il rilevamento viene eseguito a intervalli programmati e notifica al vostro team di sicurezza non appena compaiono nuovi candidati, in modo che il monitoraggio sia continuo anziché un controllo periodico che nessuno ha il tempo di eseguire.
Trovare un sosia è solo il primo passo. Ogni candidato viene valutato in base al rischio e arricchito con il contesto che distingue una minaccia reale dal rumore di fondo: registrar, hosting, ASN e contenuto del titolo della pagina. Da lì, i candidati vengono raggruppati in base all’infrastruttura condivisa, il che rivela quando lo stesso attore della minaccia si cela dietro più domini contemporaneamente. Gli analisti possono basarsi su questa firma per individuare ulteriori tracce dello stesso attore prima che vengano utilizzate contro di lui.
Cosa significa questo per i CISO
L’usurpazione d’identità è un rischio di livello dirigenziale che si cela dietro una maschera tecnica. Un singolo dominio simile, ma convincente, può innescare frodi ai danni dei clienti, rischi normativi e un danno alla fiducia che perdura ben oltre l’incidente stesso. Abbiamo sviluppato il nostro motore di rilevamento dell’usurpazione d’identità per fornire ai Chief Information Security Officer (CISO) una visibilità continua e programmata su questo rischio, anziché costringerli a reagire d’impulso solo dopo la segnalazione di un cliente o di un partner. L’assegnazione di un punteggio di rischio consente al team di dare priorità alle minacce per il marchio, invece di dover inseguire ogni singolo dominio simile registrato che viene rilevato.
Cosa significa questo per gli analisti CTI
Il clustering è la funzionalità che permette ai cacciatori di minacce di sfruttare appieno il potenziale di questa tecnica. Invece di analizzare singolarmente i domini simili, gli analisti di Cyber Threat Intelligence (CTI) possono concentrarsi sulle firme dell’infrastruttura condivisa per mappare l’intera impronta di un attore malevolo in un’unica operazione. L’arricchimento dei dati relativi a registrar, hosting e titoli di pagina fornisce agli analisti il contesto necessario per distinguere un singolo utente malintenzionato da una campagna di impersonificazione coordinata e assegnare le priorità di conseguenza.
Una volta identificato un candidato, le prove non rimangono confinate nella piattaforma. I domini di interesse possono essere esportati direttamente affinché i responsabili della risposta agli incidenti (IR Leads) o un partner incaricato della rimozione possano intervenire, evitando così di dover ricostruire il caso da zero nel passaggio dalla fase di rilevamento a quella di rimozione.
Individuazione delle infrastrutture nella fase preparatoria
I difensori non possono proteggersi da un’usurpazione di identità che non riescono a individuare. Le organizzazioni che gestiscono efficacemente questo problema non aspettano una segnalazione di phishing. Monitorando le infrastrutture predisposte contro di loro, possono intervenire quando si tratta ancora solo di un dominio in fase di configurazione e non ancora di un attacco vero e proprio.
Sei pronto a scoprire cosa sta impersonando il tuo marchio in questo momento?
Avvia una conversazione con uno dei nostri esperti di piattaforma per scoprire come la difesa informatica preventiva può dare al tuo team più tempo per individuare le infrastrutture degli avversari, prima che venga lanciato un attacco contro la tua organizzazione.
Offriamo anche una Community Edition gratuita , in modo che i professionisti della sicurezza possano verificare come la nostra piattaforma si integra con il loro stack di sicurezza esistente.
FAQ
In che cosa si differenzia da uno strumento di monitoraggio del typosquatting?
Gli strumenti di typosquatting in genere segnalano i domini simili al tuo e si fermano lì. Next-Gen Brand Impersonation va oltre, assegnando un punteggio di rischio a ciascun candidato, arricchendolo con informazioni sul registrar e sull’hosting e raggruppando i domini correlati in base all’autore della minaccia, in modo che il tuo team sappia quali richiedono un intervento.
Quali infrastrutture posso registrare per il monitoraggio?
Domini, intervalli IP (blocchi CIDR), ASN e TLD di proprietà della tua organizzazione. Una volta registrato, il motore di rilevamento esegue una scansione continua alla ricerca di infrastrutture che impersonano uno qualsiasi di questi.
Possiamo usare questo per sostenere la necessità di un servizio di rimozione dei contenuti?
Sì. Una volta confermato che un candidato rappresenta una minaccia reale, è possibile esportare direttamente le prove a supporto, indipendentemente dal fatto che la rimozione venga gestita dal vostro team o da un partner esterno.
Il distributore amplia il proprio portafoglio cybersecurity con la piattaforma di intelligence che combina HUMINT, analisi degli ecosistemi cybercriminali e Threat Exposure per supportare le organizzazioni nell’individuazione e nella prioritizzazione delle minacce
Milano, settembre 2026 – La Cyber Threat Intelligence sta assumendo un ruolo sempre più centrale nelle strategie di sicurezza delle organizzazioni, chiamate a fronteggiare minacce che evolvono rapidamente e che richiedono una capacità di analisi che vada oltre la semplice raccolta di indicatori di compromissione.
In questo scenario, DotForce annuncia l’accordo di distribuzione in Italia con Intel 471, realtà internazionale specializzata in Cyber Threat Intelligence, con l’obiettivo di portare sul mercato italiano una piattaforma in grado di trasformare le informazioni raccolte sugli attori e sugli ecosistemi cybercriminali in intelligence utilizzabile dai security team.
La partnership amplia l’offerta di DotForce e introduce nel proprio portafoglio una componente di intelligence pensata per supportare attività di Threat Hunting, Security Operations, Exposure Management e Incident Response.
Dalla conoscenza del cybercrime alla gestione del rischio
Uno degli elementi distintivi dell’approccio di Intel 471 è la raccolta di Human Intelligence (HUMINT) direttamente dagli ambienti frequentati e utilizzati dagli attori cybercriminali.
L’obiettivo non è quindi limitarsi a identificare un indicatore o una minaccia già conosciuta, ma ricostruire il contesto nel quale l’attività criminale si sviluppa: gli attori coinvolti, le loro tecniche e infrastrutture, gli obiettivi, le campagne in corso e le vulnerabilità che possono essere sfruttate.
Questa capacità di combinare raccolta, ricerca e analisi permette di trasformare grandi quantità di informazioni in un quadro di rischio più facilmente interpretabile e utilizzabile dai responsabili della sicurezza.
«La quantità di informazioni disponibili sul cybercrime cresce continuamente, ma la vera sfida per le organizzazioni è riuscire a distinguere ciò che è realmente rilevante per il proprio rischio», commenta Fabrizio Bressani, CEO di DotForce. «Intel 471 affronta questo problema partendo dalla fonte: osservare gli ecosistemi cybercriminali, comprendere il comportamento degli attaccanti e trasformare queste informazioni in intelligence operativa».
Verity471: intelligence, exposure e threat hunting
Il fulcro dell’offerta Intel 471 è Verity471, piattaforma che integra tre componenti complementari: Cyber Threat Intelligence, Cyber Threat Exposure e Cyber Threat Hunting.
L’integrazione di queste capacità consente di mettere in relazione ciò che accade nell’ecosistema delle minacce con la situazione specifica dell’organizzazione.
Il valore dell’approccio risiede quindi nella possibilità di passare dalla domanda “quali minacce sono presenti?” a domande più operative: “quali di queste minacce possono riguardare la mia organizzazione?”, “quali asset sono esposti?” e “quali evidenze devo cercare all’interno del mio ambiente?”.
La piattaforma supporta inoltre l’utilizzo dell’intelligence all’interno dei processi di detection e threat hunting, contribuendo a ridurre il tempo necessario per trasformare una nuova informazione su una minaccia in un’attività concreta di verifica.
Un approccio complementare al SOC
Per i Security Operations Center, l’integrazione della threat intelligence con le attività quotidiane rappresenta uno degli elementi chiave per aumentare l’efficacia delle attività di monitoraggio.L’obiettivo non è aggiungere semplicemente ulteriori feed o alert, ma fornire contesto e priorità alle informazioni già disponibili.
In questa prospettiva, la Cyber Threat Intelligence può contribuire a migliorare diverse fasi del ciclo di sicurezza: dalla definizione delle priorità di rischio alla ricerca proattiva di indicatori, fino alla validazione di eventuali esposizioni e al supporto alle attività di risposta.
È un modello particolarmente rilevante anche per MSSP e servizi di sicurezza gestiti, che possono utilizzare l’intelligence per arricchire i servizi erogati a più clienti e sviluppare nuove offerte di Threat Intelligence e Threat Hunting.
L’opportunità per il canale italiano
L’accordo con Intel 471 si inserisce nella strategia di DotForce di ampliare il proprio ecosistema di tecnologie specialistiche e di fornire ai partner strumenti in grado di rispondere alle esigenze emergenti del mercato cybersecurity.
Reseller, system integrator, MSP e MSSP potranno integrare le tecnologie Intel 471 nelle proprie proposte, creando servizi basati sulla combinazione di Threat Intelligence, Threat Hunting ed Exposure Management.
«Per noi è importante che una tecnologia di Cyber Threat Intelligence non rimanga confinata alla funzione di intelligence, ma possa diventare parte integrante dei processi di sicurezza», aggiunge Bressani. «La collaborazione con Intel 471 va esattamente in questa direzione e completa in modo significativo il nostro portafoglio».
Dalla cybersecurity reattiva a quella intelligence-driven
L’evoluzione delle minacce sta spingendo le organizzazioni verso modelli di sicurezza sempre più proattivi e intelligence-driven.Ransomware, credential theft, malware, phishing, frodi e attacchi mirati non possono essere affrontati esclusivamente attraverso strumenti di prevenzione e detection. Comprendere in anticipo le attività degli avversari permette di migliorare la capacità di prioritizzare i rischi e di concentrare le risorse sulle minacce più rilevanti.È in questo passaggio – dalla semplice osservazione degli eventi alla comprensione degli avversari – che si colloca la proposta di Intel 471 e la nuova partnership con DotForce.
DotForce DotForce è un Value Added Distributor specializzato in cybersecurity e cybertech, con sedi in Italia e Spagna. L’azienda supporta vendor, reseller, system integrator, MSP e MSSP nella commercializzazione e nell’implementazione di tecnologie innovative per la sicurezza informatica.
Intel 471 Intel 471 è un provider globale di Cyber Threat Intelligence che combina Human Intelligence, ricerca e analisi specializzata per fornire informazioni operative sulle attività degli attori cybercriminali.
La piattaforma Verity471 integra Cyber Threat Intelligence, Cyber Threat Exposure e Cyber Threat Hunting, aiutando le organizzazioni a comprendere le minacce, identificare le esposizioni e trasformare l’intelligence in attività concrete di sicurezza.
La conformità è diventata una delle maggiori pressioni operative sui moderni team di sicurezza. Ai CISO viene richiesto di gestire un numero crescente di framework, dimostrare più spesso l’efficacia dei controlli, rispondere a un numero sempre maggiore di richieste di garanzia da parte dei clienti, monitorare i rischi attraverso una rete sempre più ampia di terze parti e fornire ai dirigenti e al consiglio di amministrazione una risposta più chiara sulla reale diminuzione del rischio informatico.
Gran parte di questa pressione non deriva dai framework stessi, bensì dal modo in cui la conformità viene ancora gestita in molte organizzazioni, con le attività di sicurezza svolte in un insieme di strumenti e i flussi di lavoro di governance, rischio e conformità gestiti altrove. I team di sicurezza rilevano le vulnerabilità, indagano sulle minacce, convalidano il rischio e guidano le azioni correttive nei sistemi attivi. I team di Governance, Risk and Compliance ( GRC ) si ritrovano spesso a gestire controlli, prove, audit, rischi di terze parti e reporting in sistemi di registrazione separati, il che trasforma la conformità in un costante esercizio di riconciliazione anziché in un’estensione del programma di sicurezza.
Questa separazione crea un vero e proprio rallentamento. I team tecnici qualificati vengono intrappolati in cicli ripetitivi di screenshot, esportazioni, convalida dei controlli e aggiornamenti di fogli di calcolo, mentre i CISO continuano a cercare di rispondere alla domanda più importante: i nostri controlli funzionano effettivamente in questo momento?
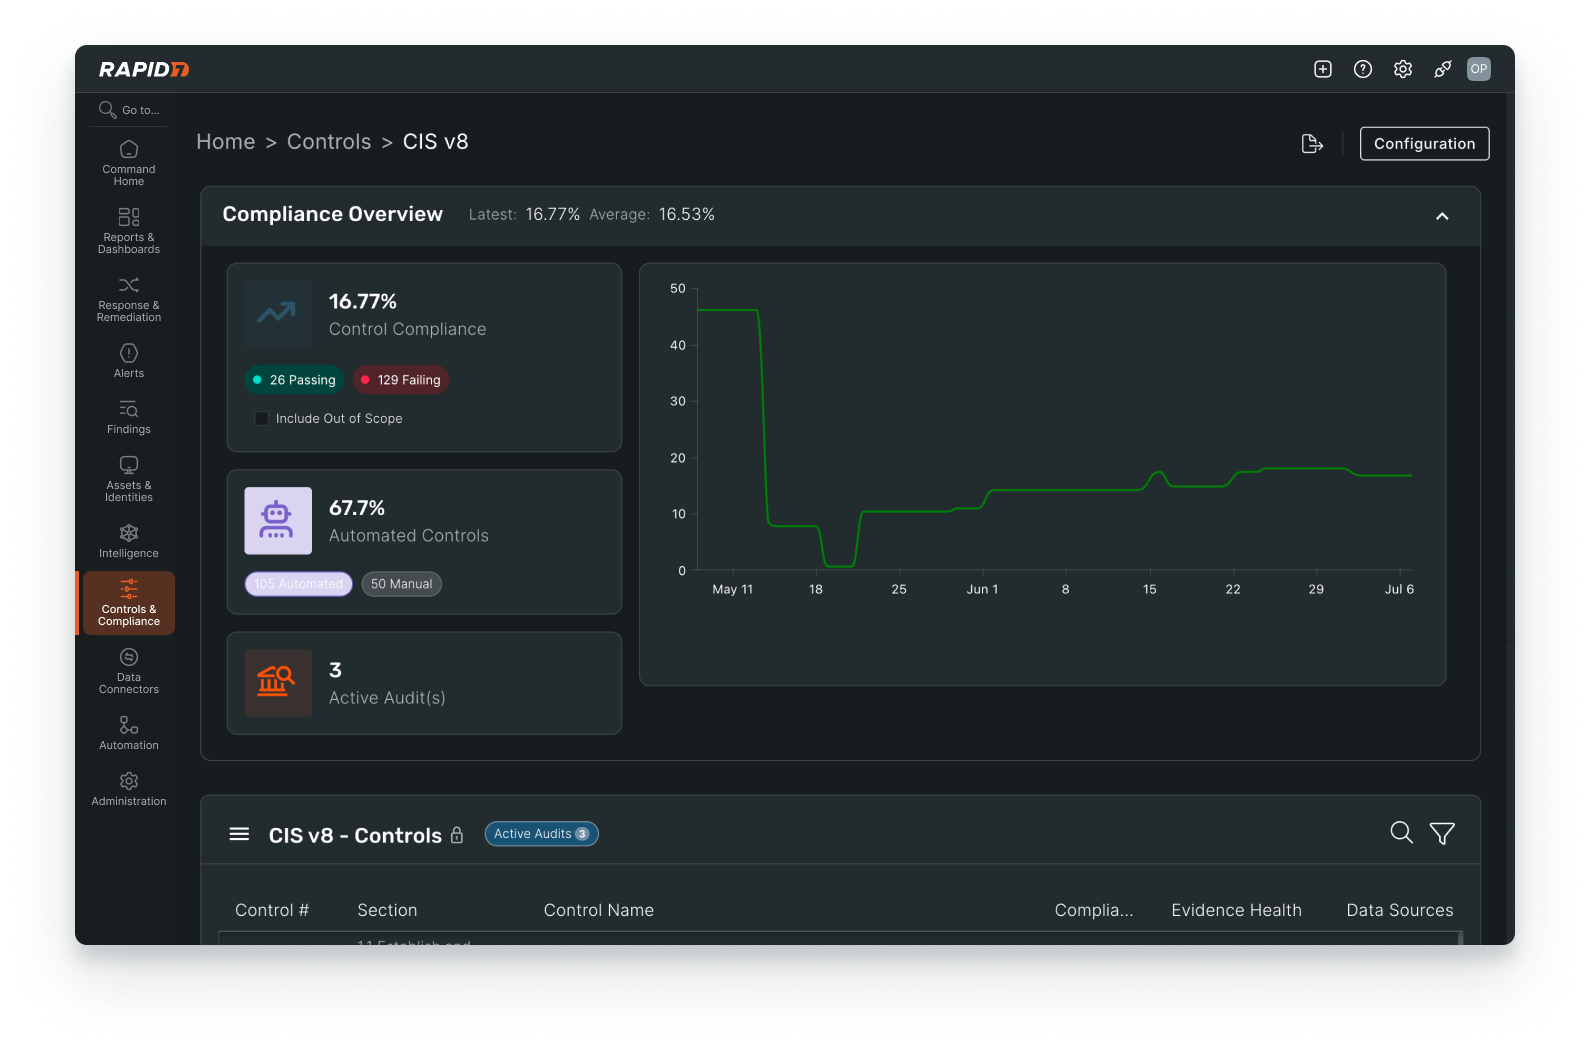
Disponibile da oggi, Rapid7 Cyber GRC rivoluziona completamente questo modello, collegando i flussi di lavoro di governance, rischio e conformità ai dati e alle attività di sicurezza già presenti nell’ambiente. Il risultato è un approccio più integrato per ridurre il lavoro manuale, migliorare la preparazione e trasformare le azioni di sicurezza in prove di conformità.
Perché la conformità deve procedere alla stessa velocità della sicurezza
Per anni, il lavoro di compliance ha seguito un ritmo ben preciso: prepararsi all’audit, raccogliere prove, dimostrare l’efficacia dei controlli, rispondere ai rilievi e ricominciare da capo all’arrivo del successivo quadro normativo, della successiva revisione da parte del cliente o del nuovo requisito regolamentare.
Questo ritmo è in contrasto con il modo in cui i team di sicurezza operano oggi. Gli ambienti moderni cambiano continuamente. Compaiono nuove risorse, le configurazioni cloud si evolvono, i permessi di accesso cambiano, emergono vulnerabilità, i fornitori introducono rischi e le attività di risoluzione sono sempre in corso.
Ciò crea un divario sempre più ampio tra lo stato dell’ambiente e lo stato delle prove. Un controllo che sembrava efficace durante l’ultimo audit potrebbe non esserlo più poche settimane dopo. Un intervento di bonifica potrebbe ridurre il rischio, ma la documentazione relativa alla conformità potrebbe non rifletterlo. Una nuova esposizione potrebbe modificare il rischio associato a un controllo prima dell’inizio della successiva revisione.
I consigli di amministrazione e i clienti chiedono qualcosa di più credibile della semplice conformità periodica alle normative di audit. Vogliono capire se le attività di sicurezza stiano effettivamente migliorando l’efficacia dei controlli interni e riducendo il rischio nel tempo.
Si tratta del passaggio dalla preparazione all’audit alla sicurezza informatica continua, basata su un contesto migliore e un maggiore allineamento tra i team. Come ha affermato Bill Theissen, Managing Partner e Vicepresidente dei Servizi di Consulenza di Cyber Watch Systems: “Ciò che mi entusiasma di più di Rapid7 Cyber GRC è la sua capacità di utilizzare i dati di sicurezza esistenti, gli inventari degli asset e la connettività API per produrre report sui rischi più accurati, tempestivi e difendibili. Altrettanto importante è il fatto che contribuisce a creare un ponte tra i team di ingegneria della sicurezza e GRC attraverso una visione condivisa del rischio e un linguaggio comune per comunicarlo.”
Cyber GRC è progettato per supportare questo cambiamento, integrando governance, rischio e conformità nel modo in cui i team di sicurezza definiscono le priorità, agiscono e dimostrano i progressi. La conformità non dovrebbe limitarsi a documentare le attività di sicurezza a posteriori, ma dovrebbe anche contribuire a dimostrare come tali attività rendano l’azienda più sicura.
Come Cyber GRC collega l’azione alla prova
Rapid7 Cyber GRC riunisce in un’unica piattaforma i flussi di lavoro GRC principali, tra cui la gestione del programma di conformità, il monitoraggio dei controlli, la raccolta delle prove, la gestione delle policy, la preparazione agli audit, la gestione dei rischi, la gestione dei rischi di terze parti, le eccezioni e la reportistica. Invece di gestire questi flussi di lavoro in strumenti separati, i team possono collegarli al contesto di sicurezza dell’ambiente che stanno attivamente proteggendo.
Cyber GRC aiuta i team a rendere operativo questo modello in alcuni modi pratici:
Il monitoraggio dei controlli aiuta i team a capire dove i requisiti vengono soddisfatti e dove, al contrario, è necessario intervenire.
I flussi di lavoro per la gestione delle prove aiutano i team a raccogliere, organizzare e riutilizzare le prove in diversi framework, anziché doverle ricostruire per ogni audit.
La gestione delle policy aiuta a collegare le policy ai controlli, in modo che i team possano comprendere come la documentazione supporti la preparazione.
I flussi di lavoro relativi a rischi e problemi aiutano i team ad assegnare le responsabilità, monitorare le attività di risoluzione e dare priorità al lavoro in base al contesto aziendale e di sicurezza.
Il valore di questo modello non risiede solo nell’efficienza amministrativa. I team di sicurezza hanno bisogno di avere la certezza che i controlli funzionino come previsto, non semplicemente che esistano sulla carta. Una policy può essere in vigore senza che il controllo risulti efficace. Un ticket di risoluzione può essere chiuso senza che il rischio sottostante sia stato effettivamente ridotto. I test e il monitoraggio dei controlli contribuiscono a colmare questa lacuna, dimostrando se i controlli funzionano come previsto, mentre i flussi di lavoro di segnalazione e risoluzione collegano tali risultati ai responsabili e alle azioni successive.
Collegando controlli, prove, rischi, problematiche, politiche e attività di risoluzione, Cyber GRC offre ai team SecOps, IT, GRC e compliance una visione condivisa della situazione attuale e delle azioni da intraprendere.
Perché la gestione del rischio di terze parti deve essere integrata nello stesso flusso di lavoro
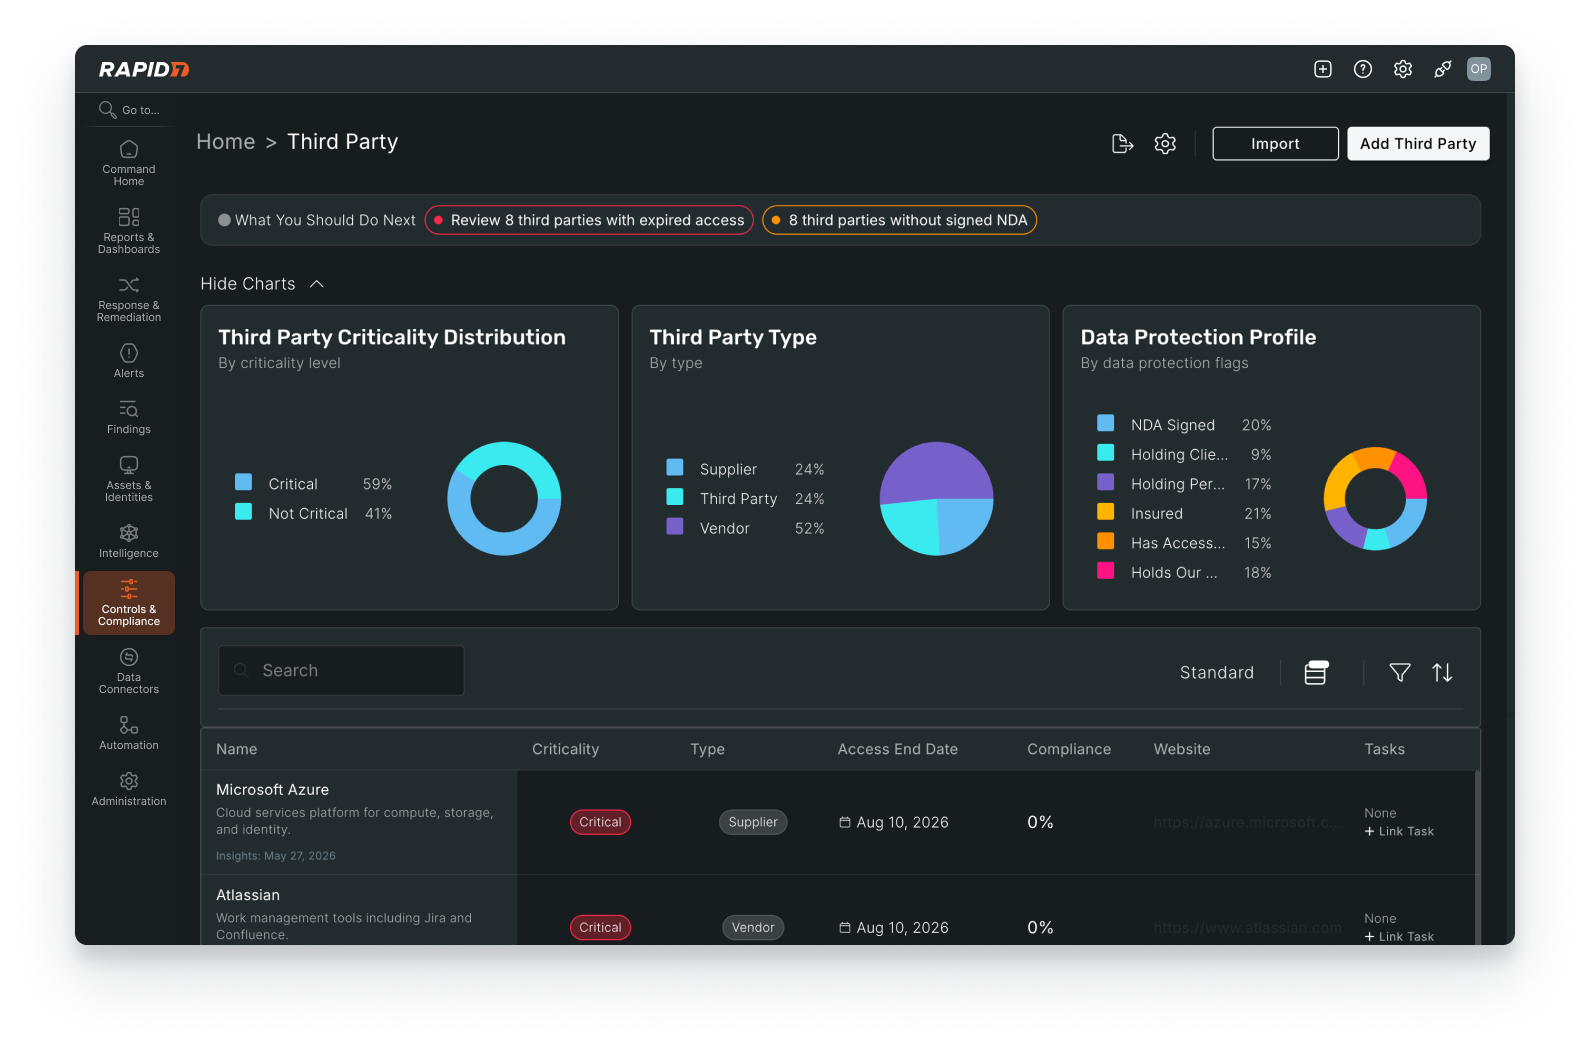
Il rischio derivante da terze parti è diventato troppo significativo per essere considerato estraneo al resto del programma di sicurezza e conformità. Poiché le organizzazioni si affidano sempre più a servizi, software e fornitori esterni, hanno bisogno di un modo per collegare il rischio dei fornitori agli stessi flussi di lavoro di controlli, prove, correzione e reporting utilizzati internamente. Il DBIR 2026 di Verizon ha rilevato che le violazioni che coinvolgono terze parti sono aumentate del 60% rispetto ai dati dell’anno precedente e hanno rappresentato il 48% del totale delle violazioni, il che rende più difficile considerare tale collegamento come facoltativo.
Cyber GRC integra la gestione del rischio di terze parti in un unico quadro operativo, combinando in un’unica piattaforma la supervisione dei fornitori, il monitoraggio dei controlli, la gestione dei problemi e i flussi di lavoro relativi alle prove. Ciò offre ai team un metodo più coerente per valutare le dipendenze esterne, comprendere in che modo il rischio dei fornitori influisce sulla postura di controllo e monitorare le azioni senza dover creare un ulteriore programma scollegato.
Fornire alla leadership una narrazione del rischio più efficace
I CISO sono sotto pressione per dimostrare i progressi in un modo comprensibile per i dirigenti e i consigli di amministrazione, e il solo stato dell’audit non fornisce un quadro completo.
Cyber GRC aiuta i team a collegare le attività quotidiane di sicurezza e conformità a report di livello superiore, tra cui lo stato di salute dei controlli, il livello di preparazione, i rischi aperti, i progressi nella risoluzione, le dipendenze da terze parti e la copertura delle prove. Ciò offre ai leader una visione più chiara di quali lacune siano più importanti, cosa si stia facendo per risolverle e come le attività di sicurezza stiano riducendo il rischio. Ciò che rende il tutto ancora più utile è la qualità del contesto sottostante. Quando controlli, prove, vulnerabilità, rischio e risoluzione sono collegati, la leadership ottiene una base più solida per comprendere non solo se l’organizzazione è conforme, ma anche se i suoi controlli stanno tenendo il passo con l’evoluzione effettiva del rischio.
Perché Rapid7
I responsabili della sicurezza hanno l’opportunità di rendere la conformità più connessa, più utile e più strettamente allineata al lavoro già svolto nell’ambito del loro programma di sicurezza.
Rapid7 affronta la Cyber GRC come parte di un programma di sicurezza più ampio. Ciò che rende questo approccio più efficace è la qualità del contesto sottostante. Quando controlli, prove, vulnerabilità, rischio e azioni correttive sono interconnessi, la dirigenza ottiene una base più solida per comprendere non solo se l’organizzazione è conforme, ma anche se i suoi controlli sono al passo con l’evoluzione effettiva del rischio.
Questa connessione è al centro di ciò che rende questa soluzione diversa. La prova di conformità è più solida quando si basa su un contesto di sicurezza, non quando viene assemblata a posteriori utilizzando strumenti scollegati e report statici. Con Rapid7 Cyber GRC, i team possono passare dalla documentazione delle attività di conformità alla dimostrazione in tempo reale di come il lavoro sulla sicurezza stia migliorando l’integrità dei controlli e riducendo il rischio.
Scopri come Rapid7 Cyber GRC può aiutare il tuo team a trasformare le operazioni di sicurezza in una garanzia di sicurezza informatica continua.
Articolo originale di Michael Croney: https://www.rapid7.com/blog/post/pt-cyber-grc-available-prove-compliance-security/
DotForce porta in Italia la piattaforma Torq AI SOC: siglato l’accordo di distribuzione con il leader delle Security Operations basate sull’intelligenza artificiale
Milano, 1 giugno 2026 – DotForce annuncia la sottoscrizione di un accordo di distribuzione con Torq, azienda di riferimento a livello internazionale nell’ambito delle Security Operations basate su AI agentica, con l’obiettivo di introdurre e sviluppare sul mercato italiano la piattaforma Torq AI SOC. La collaborazione sarà rivolta sia alle grandi organizzazioni sia ai Managed Security Service Provider (MSSP) impegnati nell’evoluzione dei propri servizi di cybersecurity.
Grazie a questo accordo, DotForce potrà offrire ai propri clienti una piattaforma innovativa che integra automazione avanzata, gestione intelligente degli alert, riduzione del carico operativo sugli analisti e capacità di risposta autonoma agli incidenti di sicurezza. La piattaforma Torq AI SOC rappresenta oggi una delle soluzioni più avanzate per la modernizzazione dei Security Operations Center (SOC).
L’aumento esponenziale degli eventi di sicurezza da gestire, la crescente complessità degli ecosistemi tecnologici e la persistente carenza di competenze specialistiche stanno mettendo sotto pressione i modelli operativi tradizionali, spesso basati su piattaforme SIEM, tecnologie SOAR di precedente generazione e processi fortemente manuali.
Attraverso l’adozione della piattaforma Torq AI SOC, le organizzazioni possono contare su un approccio completamente orientato all’intelligenza artificiale, capace di ridurre il rumore generato dagli alert, identificare e prioritizzare automaticamente le minacce realmente rilevanti e accelerare i processi di investigazione e risposta, senza la necessità di ampliare i team operativi.
Uno dei principali fattori che stanno guidando la crescita di Torq a livello globale è la rapida diffusione dei suoi AI Agent. A differenza delle soluzioni tradizionali, che richiedono attività progettuali e servizi professionali complessi, gli agenti intelligenti di Torq sono progettati per essere implementati direttamente dai team di sicurezza, consentendo la creazione e la gestione di workflow avanzati in modo semplice e immediato. Oggi milioni di attività di cybersecurity vengono gestite autonomamente dagli AI Agent di Torq all’interno dei SOC di numerose aziende Fortune 500.
La strategia di sviluppo sul mercato italiano L’attività congiunta di DotForce e Torq si concentrerà su:
Sviluppo e qualificazione di MSSP specializzati in cybersecurity
Creazione di un ecosistema di system integrator e partner tecnologici
Programmi di formazione e certificazione tecnica e commerciale
Attività di demand generation e iniziative di co-marketing
Supporto architetturale e prevendita per progetti enterprise
Realizzazione di casi d’uso verticali per servizi SOC evoluti e Managed Detection & Response (MDR)
Per sostenere la crescita del canale, DotForce investirà direttamente in iniziative dedicate allo sviluppo del mercato italiano, con l’obiettivo di accelerare l’adozione di modelli operativi SOC basati sull’automazione e sull’intelligenza artificiale.
Tra le attività già pianificate:
Webinar tecnici e workshop dedicati a partner e MSSP
Programmi di formazione certificata
Laboratori pratici e ambienti dimostrativi
Supporto alle attività di co-selling e sviluppo delle opportunità commerciali
Campagne marketing congiunte
Mappatura strategica dei principali account enterprise
Supporto alla realizzazione di offerte MDR automatizzate e servizi SOC-as-a-Service
Particolare attenzione sarà rivolta alle grandi organizzazioni operanti nei settori finanziario, manifatturiero, energetico, telecomunicazioni, sanitario e della Pubblica Amministrazione, contesti nei quali l’automazione delle Security Operations è sempre più determinante per garantire resilienza informatica, conformità normativa e continuità operativa.
«Le organizzazioni italiane stanno cercando soluzioni concrete per semplificare la gestione della sicurezza e migliorare l’efficienza operativa dei propri SOC», dichiara Fabrizio Bressani, CEO di DotForce. «Con Torq vogliamo portare sul mercato una piattaforma moderna, nativamente basata sull’intelligenza artificiale e altamente scalabile, capace di superare i limiti delle tradizionali soluzioni di automazione e di supportare la crescita dell’ecosistema italiano dei Managed Security Service Provider».
«Torq sta ridefinendo il modo in cui le organizzazioni gestiscono le operazioni di sicurezza e la collaborazione con DotForce rappresenta un passo strategico per accelerare questa trasformazione in Italia», afferma Pierre Visel, Regional Director di Torq. «Le minacce informatiche stanno diventando sempre più sofisticate e i modelli SOC tradizionali non sono più sufficienti per affrontarle efficacemente. La piattaforma Torq AI SOC combina AI agentica, hyperautomation ed esperienza umana per consentire ai team di sicurezza di operare con velocità e precisione senza precedenti. Grazie alla competenza di DotForce sul mercato locale e alla sua consolidata rete di partner, puntiamo ad accelerare l’adozione di un nuovo paradigma per le Security Operations in tutto il Paese».
DotForce metterà inoltre a disposizione dei partner e dei clienti finali competenze commerciali, consulenziali e progettuali per supportare l’evoluzione verso modelli operativi più efficienti, automatizzati e resilienti.
DotForce
DotForce è un distributore a valore aggiunto (VAD) specializzato in soluzioni di cybersecurity, protezione dei dati e gestione delle infrastrutture IT. Fondata nel 2006, l’azienda supporta reseller, system integrator, managed service provider e managed security service provider attraverso un portafoglio selezionato di tecnologie innovative e best-of-breed, accompagnate da servizi di consulenza, formazione, supporto tecnico e sviluppo commerciale.
Grazie a una consolidata esperienza nel mercato della sicurezza informatica e a un modello di business interamente orientato al canale, DotForce aiuta i partner a realizzare progetti ad alto valore aggiunto nei settori della protezione delle identità, della sicurezza dei dati, del cloud, della threat intelligence, della vulnerability management, della network security e delle security operations.
Con sede a Milano, DotForce collabora con vendor tecnologici leader e realtà emergenti a livello internazionale, promuovendo l’adozione di soluzioni innovative in grado di rafforzare la resilienza cyber delle organizzazioni pubbliche e private e di supportare l’evoluzione dei moderni modelli di sicurezza digitale.
Torq
Torq sta trasformando il settore della cybersecurity grazie alla piattaforma Torq AI SOC, che consente alle organizzazioni di rilevare e gestire gli eventi di sicurezza in modo rapido, preciso e scalabile. Tra i clienti dell’azienda figurano alcune delle più importanti realtà multinazionali a livello globale, tra cui Abnormal Security, Armis, Check Point Security, Chipotle Mexican Grill, Inditex (Zara, Bershka e Pull&Bear), Informatica, Kyocera, PepsiCo, Procter & Gamble, Siemens, Telefónica, Valvoline, Virgin Atlantic e Wiz.
L’acquisizione amplia la Command Platform di Rapid7 per fornire rilevamento e risposta scalabili e ad alta velocità che contrastano gli attacchi
BOSTON — 26 marzo 2026 — Rapid7, Inc. (NASDAQ: RPD), leader globale nelle operazioni di cybersecurity gestite basate sull’intelligenza artificiale, ha annunciato l’acquisizione di Kenzo Security, una piattaforma di sicurezza basata sull’IA e sull’azione diretta, progettata per scalare le indagini di sicurezza autonome. L’acquisizione potenzia ulteriormente la Rapid7 Command Platform, accelerando i servizi di rilevamento e risposta gestiti (MDR), passando da flussi di lavoro assistiti dall’IA a operazioni di sicurezza automatizzate e veloci.
Oggi, la maggior parte delle operazioni di sicurezza è in grado di esaminare solo una frazione degli avvisi generati nei propri ambienti. I limiti di scalabilità costringono le organizzazioni a una modalità reattiva nei confronti degli attacchi: investigando manualmente i segnali critici e di elevata intensità attraverso una telemetria frammentata, quasi la metà degli avvisi rimane inesaminata. Questo modello limita la scalabilità e la coerenza, gravando ulteriormente su team di sicurezza già sovraccarichi, mentre molte delle promesse di super-produttività dell’IA non si sono ancora concretizzate.
I modelli di sicurezza reattivi hanno raggiunto i loro limiti”, ha affermato Corey Thomas, CEO di Rapid7. “Gli aggressori utilizzano l’intelligenza artificiale per agire più rapidamente, la complessità della superficie di attacco sta aumentando e ci si aspetta che i team di sicurezza migliorino i risultati senza risorse aggiuntive. Kenzo Security contribuisce alla nostra missione di consentire operazioni di sicurezza in grado di anticipare gli attacchi con precisione predittiva e su scalabilità automatica.
Kenzo Security integra, normalizza e unifica i dati di sicurezza nella sua rete di dati incentrata sulle entità per potenziare l’analisi multi-agente, consentendo indagini autonome sugli avvisi con ottimizzazione intelligente delle regole e playbook dinamici. Utilizzando più agenti AI che lavorano insieme, specializzandosi in diverse attività operative di sicurezza, Kenzo è in grado di ottenere risultati di grande impatto a supporto di tutte le funzioni del SOC. Un cliente medio ha riportato una riduzione del 94% dei tempi di indagine e un aumento della copertura degli avvisi dal 12% al 100%.
“Abbiamo creato Kenzo Security come una piattaforma di intelligenza artificiale rivoluzionaria, progettata per aiutare le organizzazioni a gestire la sicurezza in modi prima impensabili”, ha dichiarato Partha Naidu, Chief Product Officer e co-fondatore di Kenzo Security. “Nelle implementazioni presso i nostri clienti, abbiamo riscontrato una riduzione dei tempi di indagine da ore a minuti e, anziché campionare o dare priorità a un sottoinsieme, la piattaforma si adatta per analizzare ogni avviso end-to-end.”
Integrando la rete dati di Kenzo con Piattaforma Command di Rapid7 e incorporando i modelli di intelligenza artificiale proprietari di Kenzo Security nelle operazioni MDR, le organizzazioni potranno beneficiare di:
Copertura completa alla velocità della macchina: i flussi di lavoro basati sull’intelligenza artificiale analizzano e correlano automaticamente gli avvisi alla velocità della macchina, riducendo i tempi di rilevamento e di risposta.
Indagini scalabili e dinamiche: la piattaforma acquisisce, classifica e analizza in modo trasparente le minacce nuove e in continua evoluzione, correlando l’attività tra endpoint, identità, cloud, SaaS e dati di terze parti per individuare anomalie senza ulteriore intervento umano.
Trasparenza decisionale al 100%: con il passaggio dei carichi di lavoro agli agenti di intelligenza artificiale, risultati prevedibili e decisioni verificabili sono essenziali per costruire fiducia nei processi autonomi.
Gli analisti decidono, gli agenti di intelligenza artificiale agiscono: progettati per essere configurabili e adattabili, gli analisti individuano i punti chiave in cui le decisioni umane sono importanti per i loro processi, mentre tutto il resto può funzionare senza intoppi.
Gestione continua dell’esposizione: i flussi di lavoro basati su agenti identificano e assegnano priorità in modo continuo alle esposizioni in ambienti endpoint, di identità, cloud e SaaS, collegando i segnali di rischio alle minacce attive per accelerare la risoluzione e ridurre la superficie di attacco.
In definitiva, le organizzazioni beneficeranno di una riduzione significativa del carico di lavoro manuale e di indagini più coerenti e precise, che rafforzeranno la loro fiducia e la resilienza informatica dell’organizzazione.
“La nostra visione della sicurezza informatica basata sull’intelligenza artificiale è perfettamente in linea con l’approccio data-centric di Rapid7”, ha dichiarato Harish Singh, CEO e co-fondatore di Kenzo Security. “I nostri modelli integrati fungeranno da motore continuo per migliorare i risultati in tempo reale, mentre la portata della base clienti globale di Rapid7 accelererà la precisione e l’efficacia della tecnologia di Kenzo. Sono entusiasta dei risultati che otterremo insieme.”
Questa acquisizione rafforza l’impegno di Rapid7 nel fornire operazioni di cybersecurity gestite e preventive che consentano ai clienti di ridurre i rischi e rispondere alle minacce con la stessa rapidità degli attacchi moderni. La tecnologia AI-SOC di Kenzo Security consolida il continuo investimento di Rapid7 nella combinazione dell’automazione ad alta velocità con l’esperienza umana, al fine di ottenere i migliori risultati possibili in termini di sicurezza.
Rapid7 non prevede un impatto significativo su fatturato, ARR, redditività o flussi di cassa liberi in seguito a questa transazione.
Informazioni su Rapid7 Rapid7, Inc. (NASDAQ: RPD) è leader globale nelle operazioni di cybersecurity gestite basate sull’intelligenza artificiale, un partner di fiducia per le organizzazioni che desiderano migliorare la propria resilienza informatica. Aperta ed estensibile, la Rapid7 Command Platform integra i dati di sicurezza, arricchendoli con intelligenza artificiale, threat intelligence e 25 anni di esperienza e innovazione per ridurre i rischi e contrastare gli attacchi. In qualità di leader riconosciuto nel settore del MDR (Managed Detection and Response) preventivo, Rapid7 unifica l’esposizione e il rilevamento delle minacce per trasformare le operazioni di cybersecurity di oltre 11.500 clienti in tutto il mondo.
Informazioni su Kenzo Security Kenzo Security, Inc. è una piattaforma di sicurezza basata su agenti, progettata per aiutare le organizzazioni a modernizzare e scalare le proprie operazioni di sicurezza. Costruita su un’architettura data-first, la piattaforma implementa uno sciame di agenti AI specializzati che collaborano attraverso una rete di dati proprietaria per analizzare le minacce, implementare e ottimizzare i rilevamenti, condurre attività di threat hunting proattivo e dare priorità alle risposte con precisione e coerenza. Automatizzando flussi di lavoro di sicurezza complessi e riducendo i costi operativi, Kenzo consente ai team di sicurezza di migliorare l’efficienza, rafforzare la resilienza e ottenere una riduzione del rischio misurabile su larga scala.
DotForce, distributore a valore aggiunto specializzato in tecnologie innovative per la sicurezza informatica, annuncia il lancio in Italia della distribuzione di Coro, la piattaforma leader nel settore della sicurezza informatica per le organizzazioni protette da team IT ridotti.
Grazie a questo accordo, DotForce amplia ulteriormente il proprio portafoglio di soluzioni di sicurezza, fornendo al canale italiano una piattaforma unica, centralizzata e cloud-native che integra la protezione per endpoint, e-mail, identità e ambienti cloud.
Una delle caratteristiche distintive dell’offerta Coro è la sua forte attenzione al canale: la piattaforma è progettata per consentire a MSP e rivenditori di fornire servizi di sicurezza avanzati in modo scalabile, riducendo al contempo la complessità operativa e i costi di gestione.
I principali vantaggi per i partner:
Piattaforma unificata – Coro consolida più tecnologie di sicurezza in un unico ambiente, eliminando la necessità di gestire più soluzioni e semplificando l’erogazione dei servizi
Automazione avanzata – il rilevamento automatico delle minacce e la correzione riducono il carico operativo e il tempo dedicato alla gestione degli avvisi
Gestione multi-tenant – un’unica console consente l’amministrazione simultanea di più clienti, migliorando l’efficienza e il controllo
Scalabilità – i partner possono aumentare il numero di clienti senza aumentare proporzionalmente le risorse operative
Riduzione della complessità IT – un approccio “all-in-one” appositamente progettato per ambienti con risorse limitate
Nuove opportunità di ricavi ricorrenti – modelli modulari e servizi gestiti consentono up-selling, cross-selling e un aumento del ricavo medio per utente
La soluzione di Coro si distingue per il suo approccio nativamente modulare e la sua capacità di offrire una protezione completa attraverso un’unica console, semplificando la gestione della sicurezza anche in ambienti con risorse IT limitate.
Inoltre, funzionalità avanzate come gli insight automatizzati basati sull’intelligenza artificiale e la visibilità centralizzata consentono ai partner di identificare rapidamente le lacune di sicurezza e proporre soluzioni mirate ai clienti. La piattaforma consente ai partner di adottare un modello operativo “set-and-scale”, accelerando l’implementazione presso i clienti e standardizzando le politiche di sicurezza su larga scala.
“L’aggiunta di Coro al nostro portafoglio rappresenta un passo strategico per supportare i nostri partner nello sviluppo di servizi di sicurezza informatica moderni e redditizi”, ha affermato Fabrizio Bressani, CEO di DotForce. “Le aziende italiane, in particolare le PMI, necessitano di soluzioni semplici da gestire ma altamente efficaci, che riducano la complessità operativa senza compromettere la sicurezza, e Coro soddisfa perfettamente questa esigenza.”
“DotForce è riconosciuta come distributore specializzato in sicurezza informatica, con una vasta esperienza nell’introduzione sul mercato italiano di tecnologie innovative e ad alto valore aggiunto.” prosegue Bressani. ”La partnership con Coro Security rientra in questa strategia, offrendo ai partner strumenti efficaci per soddisfare le crescenti esigenze di sicurezza delle PMI.“
“La nostra partnership con DotForce mira a potenziare il canale”, ha dichiarato Neill Burton, Vicepresidente e Direttore Generale EMEA di Coro. “Gli MSP e i rivenditori italiani sono alla ricerca di modi per ampliare la propria offerta di sicurezza senza aggiungere complessità, ed è esattamente ciò per cui Coro è stato creato. Grazie al solido ecosistema di partner e alle competenze locali di DotForce, siamo entusiasti di aiutare un numero maggiore di organizzazioni ad adottare un approccio alla sicurezza informatica più semplice e scalabile.”
L’accordo prevede attività congiunte di sviluppo del canale, formazione tecnica e supporto alle vendite, per accelerare l’adozione delle soluzioni Coro tra integratori di sistemi, MSP e MSSP in Italia.
Per maggiori informazioni è possibile consultare la pagina Coro sul sito DotForce, o scrivere a coro@dotforce.it
Informazioni su DotForce DotForce è un distributore a valore aggiunto specializzato in sicurezza informatica, operante in Italia e nell’Europa meridionale, che supporta partner e aziende nell’adozione di soluzioni innovative per la protezione dei dati e delle infrastrutture digitali. Nel corso di due decenni, DotForce ha costruito una posizione distintiva nel mercato italiano grazie a una forte attenzione alla sicurezza informatica, alla capacità di selezionare e introdurre fornitori innovativi e tecnologie emergenti, a un approccio consultivo orientato al supporto del canale e a continui investimenti nella formazione tecnica e nello sviluppo delle competenze. L’azienda si è affermata come partner strategico per MSP, integratori di sistemi e rivenditori, supportandoli non solo nella distribuzione di soluzioni ma anche nello sviluppo di modelli di business basati su servizi gestiti e ricavi ricorrenti. Grazie a questo comprovato track record, DotForce è in grado di facilitare efficacemente l’introduzione di piattaforme innovative come Coro Security nel mercato italiano, accelerandone l’adozione e massimizzando il valore per l’ecosistema dei partner.
Informazioni su Coro Security Coro è la piattaforma leader nel settore della sicurezza informatica, progettata appositamente per le organizzazioni con team IT snelli. Coro offre una sicurezza completa attraverso una piattaforma unificata e integrata che consolida la sicurezza degli endpoint, della posta elettronica, della rete, della governance, dei dati e del cloud. La sua soluzione sostituisce gli strumenti di sicurezza frammentati con una protezione unificata e automatizzata che semplifica le operazioni, colma le lacune di copertura e riduce i costi e l’onere operativo senza aumentare il personale IT. Rilevando e risolvendo automaticamente le minacce alla sicurezza, Coro consente alle organizzazioni e ai loro partner di canale di scalare la sicurezza in modo efficiente e sostenibile. L’azienda è stata inserita nella Deloitte Technology Fast 500 e nominata una delle aziende in più rapida crescita del Nord America per tre anni consecutivi.
Una nuova generazione di threat intelligence proattiva per anticipare gli attacchi informatici prima che avvengano
Milano, 9 febbraio 2026 — DotForce, distributore europeo specializzato in soluzioni avanzate di cybersecurity, annuncia oggi la disponibilità ufficiale in Italia, Spagna e Portogallo della piattaforma Silent Push, tecnologia di nuova generazione progettata per fornire threat intelligence proattiva e capacità di rilevamento anticipato delle infrastrutture malevole.
Silent Push fornisce una difesa proattiva individuando l’infrastruttura degli attori malevoli mentre viene allestita. Gli Indicators of Future Attack™ (IOFA™) funzionano come un sistema di allerta precoce per proteggere dalle minacce. L’azienda si spinge oltre i tradizionali Indicatori di Compromissione (IOC) ormai obsoleti creando un’impronta digitale unica del comportamento degli avversari, consentendo di bloccare in modo proattivo attacchi nascosti prima che vengano lanciati.
Con questa partnership, DotForce porta nel mercato dell’Europa meridionale una delle piattaforme più innovative del settore, capace di identificare indicatori di attacco prima che vengano utilizzati in campagne reali di phishing, malware, frodi o compromissione delle identità digitali.
Silent Push: la nuova frontiera della Threat Intelligence Silent Push rappresenta una vera evoluzione nel panorama della cybersecurity grazie ad alcune caratteristiche distintive:
Copertura globale e scansione continua di Internet: la piattaforma analizza costantemente lo spazio IPv4, domini, DNS, certificati e infrastrutture di rete, generando una visione completa e aggiornata delle attività sospette.
IOFA™ — Indicators of Future Attack: tecnologia proprietaria in grado di identificare infrastrutture “in preparazione”, prevedendo potenziali campagne prima della loro attivazione.
Monitoraggio proattivo del brand e degli asset digitali: scoperta automatica di domini look-alike, registrazioni sospette e tentativi di impersonificazione.
Data enrichment avanzato: arricchimento in tempo reale di domini, IP e certificati con centinaia di attributi tecnici e indicatori di rischio.
Integrazione nativa con SIEM, SOAR e piattaforme SOC: ideale per aziende, MSSP e team di cyber threat intelligence che necessitano automazione, visibilità continua e tempi di risposta più rapidi.
Una partnership strategica per la regione Con la distribuzione di Silent Push, DotForce amplia ulteriormente il proprio portafoglio di soluzioni di sicurezza destinate a imprese, enti pubblici, istituzioni finanziarie, utility e grandi infrastrutture critiche.
Fabrizio Bressani, CEO di DotForce, dichiara:
«La collaborazione con Silent Push rappresenta un passo importante nella nostra missione di portare ai clienti soluzioni capaci di anticipare e mitigare minacce sempre più complesse. Oggi il mercato richiede strumenti che non si limitino a reagire, ma che permettano di prevedere l’attacco prima che accada. Silent Push è esattamente la risposta a questa esigenza.»
Brad Taylor, Head of Partnerships di Silent Push, aggiunge:
«La presenza di DotForce e la sua profonda conoscenza dei mercati italiano e iberico ci consente di accelerare la nostra espansione europea. La loro competenza nel supporto ai partner e la capacità di accompagnare le organizzazioni in percorsi di adozione tecnologica avanzata li rende il partner ideale per portare Silent Push in un’area strategica come il Sud Europa.»
Disponibilità per partner e clienti finali Silent Push è da oggi disponibile attraverso il network di rivenditori autorizzati DotForce in:
Italia
Spagna
Portogallo
DotForce fornirà supporto tecnico, formazione, attività di prevendita e programmi dedicati ai partner di canale, oltre a servizi di onboarding e affiancamento progettuale per clienti enterprise.
Neutralize Before Compromise – Live Webinar DotForce e Silent Push hanno organizzato un webinar di presentazione delle soluzioni di Silent Push il prossimo 19 marzo alle ore 10:30 CET. Per partecipare: Registrazione Webinar
Informazioni su DotForce DotForce è un distributore europeo specializzato in tecnologie avanzate di sicurezza informatica, protezione del dato e gestione delle identità digitali. Con un approccio orientato al valore e un forte focus sull’innovazione, DotForce supporta partner e clienti nella scelta e nell’implementazione delle migliori soluzioni per la protezione delle infrastrutture e la resilienza dei processi aziendali. Per maggiori informazioni: www.dotforce.it
Informazioni su Silent Push Silent Push è una piattaforma di threat intelligence proattiva che offre visibilità globale sull’infrastruttura di Internet e capacità uniche di rilevare indicatori di attacco futuri (IOFA™). Utilizzata da aziende, governi e team SOC di tutto il mondo, Silent Push consente di anticipare campagne malevole, proteggere brand e asset digitali e ridurre drasticamente i tempi di rilevamento delle minacce. Per maggiori informazioni: www.silentpush.com
Le organizzazioni si affidano sempre più a Microsoft come fornitore di tecnologie fondamentali per la produttività e la sicurezza. Con la crescita di questi ambienti in termini di dimensioni e complessità, i responsabili della sicurezza hanno la responsabilità di rendere operativi i vasti segnali che attraversano il loro stack Microsoft, al fine di anticipare e prevenire le minacce. Allo stesso tempo, tali sforzi devono produrre risultati di sicurezza misurabili e un chiaro ritorno sull’investimento.
Se state leggendo questo, sapete già cosa c’è in gioco. Ma lo dirò ancora più forte per chi sta dietro: man mano che una parte sempre maggiore del vostro ambiente si consolida su Microsoft, la superficie di attacco si evolve e, senza rendere pienamente operativo quell’ecosistema, il rischio aumenta di pari passo. Siamo lieti di annunciare la disponibilità di Rapid7 MDR per Microsoft , un servizio di rilevamento, indagine e risposta preventiva alle minacce che unisce il SOC globale di Rapid7, la nostra tecnologia SIEM leader di mercato e integrazioni bidirezionali più approfondite con Microsoft Defender. Il servizio aiuta i team IT e di sicurezza a massimizzare i propri investimenti, ridurre costi e complessità, rispondere in modo deciso alle minacce e migliorare la propria sicurezza e resilienza.
Aumenta la potenza del tuo stack
Microsoft Defender offre un’ampia visibilità sugli ambienti moderni, dagli endpoint e dalle identità al cloud e alla posta elettronica. Questa visibilità porta molte organizzazioni a un confine sottile, dove può significare informazioni dettagliate e fruibili per alcuni team di sicurezza, e un volume di segnali eccessivo e avvisi mancati per altri. Rapid7 aiuta le organizzazioni a costruire un quadro chiaro a partire dalla ricca telemetria, integrando questi segnali Microsoft con la nostra telemetria nativa. Incorporando l’esposizione e il rischio delle risorse direttamente nelle indagini, il nostro SOC è in grado di anticipare i probabili percorsi di violazione e intervenire in una fase iniziale del ciclo di vita dell’attacco. Combinando il tuo stack di sicurezza Microsoft con il nostro MDR preventivo, puoi:
Massimizza il ritorno sui tuoi investimenti Microsoft esistenti
Ridurre i costi e l’onere operativo associati alla gestione di un SIEM
Ottieni la certezza che le minacce saranno contenute e neutralizzate
Migliora la postura e la resilienza a lungo termine del tuo programma di sicurezza
Capacità che determinano risultati concreti
Basandosi sulla comprovata esperienza di Rapid7 come leader nel rilevamento e nella risposta gestiti, MDR per Microsoft combina la potente tecnologia AI-SOC con l’erogazione di servizi umani esperti per aiutare le organizzazioni incentrate su Microsoft a raggiungere risultati di sicurezza misurabili. Nel recente studio di IDC sul valore aziendale di Rapid7 MDR , i clienti hanno ottenuto un ROI triennale del 422%, hanno identificato le minacce con una velocità dell’87% superiore e hanno ridotto del 54% la probabilità di un evento di sicurezza importante. MDR per Microsoft offre gli stessi risultati attraverso funzionalità progettate per rendere operativi e proteggere gli ambienti Microsoft su larga scala, tra cui:
Analisi consapevole dei rischi che blocca gli attacchi in anticipo: abbinando la gestione dei rischi di vulnerabilità aziendale all’analisi delle attività di minaccia in tempo reale, il servizio identifica preventivamente i percorsi di attacco che hanno maggiori probabilità di essere sfruttati, consentendo una valutazione efficiente da parte degli analisti con una chiara comprensione del contesto delle risorse sottostanti.
Un consulente dedicato alla sicurezza informatica amplia il tuo team: il tuo consulente sfrutta la sua esperienza professionale per fornire briefing regolari sulle minacce, consigli per il rafforzamento dell’ambiente, governance del programma e controlli sanitari, contribuendo a promuovere la maturità a lungo termine senza aumentare il personale.
Risposta decisiva supportata da analisi forense approfondite e IR illimitata: contenimento remoto, analisi forense degli endpoint basata sul nostro framework DFIR open source (Velociraptor) e risposta illimitata agli incidenti garantiscono che le minacce vengano fermate rapidamente, indagate e neutralizzate completamente prima che il nostro team si riposi.
L’acquisizione illimitata dei log offre un valore prevedibile : elimina i vincoli sui costi SIEM e assicura una visibilità completa in modo che le indagini non siano mai limitate dal volume dei dati o da costi aggiuntivi imprevisti.
Integrazione bidirezionale di Defender che riduce gli attriti: gli avvisi degli endpoint e le azioni degli analisti rimangono sincronizzati tra le console Rapid7 e Microsoft, mantenendo i sistemi allineati e gettando le basi per integrazioni più ampie tra ulteriori vettori di sicurezza Microsoft.
Copertura SOC sempre attiva e guidata da esperti: il nostro SOC globale, attivo 24 ore su 24, 7 giorni su 7, 365 giorni all’anno, monitora e analizza costantemente le attività negli ambienti Microsoft e non Microsoft, garantendo che le minacce vengano identificate e affrontate non appena emergono.
Massima trasparenza sulle attività e sui risultati del SOC: grazie all’accesso diretto al SIEM e ai flussi di lavoro delle indagini, il tuo team può seguire le indagini in modo autonomo, eseguire le proprie query, migliorare le competenze dei team interni e vedere chiaramente i risultati forniti dal Rapid7 SOC nel tempo.
Ulteriori fattori di valore inclusi nel servizio sono l’automazione SOAR illimitata, la conservazione standard dei dati per 13 mesi con possibilità di estensione, la ricerca proattiva delle minacce e flussi di lavoro di indagine assistiti dall’intelligenza artificiale, che offrono un’esperienza MDR completa che si adatta al tuo ambiente e supera gli aggressori.
Ottieni il massimo da Microsoft Defender con Rapid7
Poiché Microsoft continua a svolgere il ruolo di spina dorsale degli ambienti moderni, la capacità di tradurre i segnali di sicurezza in azioni coerenti diventa sempre più critica. MDR per Microsoft è progettato per aiutare i responsabili della sicurezza a passare con sicurezza dalla visibilità ai risultati, abbinando la potenza di Microsoft Defender alla comprovata esperienza di Rapid7, alla consapevolezza preventiva dei rischi e alle capacità di creazione di resilienza. Il risultato è un programma di sicurezza che non solo rileva più minacce, ma risponde più rapidamente, opera con maggiore sicurezza e dimostra il suo valore man mano che gli ambienti continuano a crescere.
Se desideri scoprire come MDR per Microsoft può aiutarti a rendere operativo il tuo stack di sicurezza Microsoft, richiedi una demo o contatta DotForce per continuare la conversazione.
Come i criminali informatici combinano metodi di attacco e dati di identità rubati per eludere l’autenticazione a più fattori
Microsoft ha affermato che gli account utente hanno “oltre il 99,2% di probabilità in meno di essere compromessi se si utilizza l’autenticazione a più fattori”. Sebbene vi siano pochi dubbi sul fatto che l’autenticazione a più fattori (MFA) sia un deterrente efficace contro gli attacchi informatici, non è una soluzione magica.
In questa guida, SpyCloud esamina i punti deboli umani e le criticità tecnologiche dell’MFA per mostrare come gli identificatori personali più elementari vengano utilizzati per insinuarsi nei computer degli utenti e creare scompiglio. Educare i propri utenti alle norme di igiene informatica di base, monitorando al contempo la presenza di credenziali compromesse e cookie di sessione all’interno della rete, può garantire di ottenere il massimo dal proprio investimento in MFA. Potrai conoscere:
Come password violate, cookie di sessione e PII alimentano la capacità dei criminali di eludere l’MFA
Metodi comuni di bypass MFA in parole semplici, incluso il modo in cui i malintenzionati utilizzano il dirottamento dei cookie e il phishing per gli attacchi
Metodi preventivi da utilizzare in un programma di sicurezza informatica a più livelli oltre all’MFA
Il phishing è aumentato del 400% su base annua, evidenziando la necessità di visibilità in tempo reale sulle esposizioni di identità
AUSTIN, Texas – 4 dicembre 2025 ( CyberNewsWire ) – SpyCloud , leader nella protezione dalle minacce all’identità, ha pubblicato oggi nuovi dati che mostrano un forte aumento degli attacchi di phishing che prendono di mira in modo sproporzionato gli utenti aziendali. L’azienda ha registrato un aumento del 400% su base annua delle identità violate con successo, con quasi il 40% degli oltre 28 milioni di record recuperati contenenti un indirizzo email aziendale, rispetto a solo l’11,5% dei dati malware recuperati. Il risultato è un avvertimento per le aziende: la loro forza lavoro ha una probabilità tre volte maggiore di essere presa di mira da attacchi di phishing rispetto al malware infostealer.
I risultati rafforzano un crescente cambiamento nella strategia dei criminali informatici: il phishing è ora la porta d’accesso preferita agli ambienti aziendali e SpyCloud prevede che questa tendenza continuerà nel 2026. Gli autori delle minacce stanno utilizzando questo accesso come trampolino di lancio per attacchi successivi, con SpyCloud che segnala nel suo Identity Threat Report del 2025 che il phishing è ora il principale punto di ingresso per il ransomware, rappresentando il 35% di tutte le infezioni ransomware.
“Il phishing è oggi uno degli strumenti più scalabili utilizzati dai criminali informatici per violare gli ambienti aziendali. I servizi di abilitazione alla criminalità informatica, come i kit di phishing-as-a-service che automatizzano esche convincenti e tattiche di tipo “avversario nel mezzo” che catturano token MFA e cookie di sessione, mettono tattiche avanzate nelle mani di criminali poco qualificati, rendendo più facile che mai compromettere gli utenti su larga scala. La visibilità di SpyCloud su queste campagne offre alle organizzazioni un vantaggio fondamentale, aiutandole a individuare chi è stato preso di mira e quali dati sono stati esposti, e a correggere tali credenziali prima che possano essere utilizzate come armi.”
– Trevor Hilligoss , Responsabile della ricerca sulla sicurezza, SpyCloud
SpyCloud è l’unico fornitore che recupera e ripristina automaticamente e con successo i dati di identità oggetto di phishing e gli elenchi di destinazione su larga scala prima che possano verificarsi attacchi successivi come ransomware, frodi e furto di account.
Molte organizzazioni si affidano a difese tradizionali come il filtraggio delle e-mail, la protezione degli endpoint e la formazione dei dipendenti per bloccare i tentativi di phishing e malware, ma questi strumenti hanno un impatto limitato. Gli aggressori riescono ancora a penetrare e, quando ci riescono, sono i dati di identità esposti a consentire ulteriori danni. I team di sicurezza devono essere vigili su ciò che è già stato compromesso e circola nel sottobosco criminale. La prevenzione è importante, ma senza visibilità in tempo reale e rimedi post-compromissione, non è sufficiente. – Damon Fleury , Direttore dei prodotti, SpyCloud
Sebbene il phishing sia diventato un punto di ingresso dominante, il malware rimane un vettore di minacce critico. Nell’era del lavoro da remoto e delle politiche BYOD (Bring Your Own Device), le esposizioni personali sono sempre più utilizzate per compromettere gli ambienti aziendali. Un esempio recente è la violazione del Nikkei del 2025 , in cui un malware su un dispositivo personale ha portato alla compromissione di dati aziendali sensibili. Nonostante solo l’11,5% delle infezioni malware riconquistate abbia esfiltrato direttamente indirizzi email aziendali, i dati di SpyCloud mostrano che quasi 1 utente aziendale su 2 è stato vittima di un’infezione da malware infostealer nella propria cronologia digitale, sia su un dispositivo gestito che non gestito: un forte indicatore del fatto che gli autori delle minacce si stanno spostando lateralmente dagli account personali a quelli aziendali.
“Proteggere l’azienda significa guardare oltre gli account aziendali. A causa del continuo riutilizzo di password e dati di identità condivisi tra account aziendali e personali, come i numeri di cellulare, il confine tra la cronologia digitale personale di un utente e il suo accesso professionale di fatto non esiste più. Ecco perché è essenziale monitorare e porre rimedio alle esposizioni lungo l’intero spettro dell’identità digitale di un individuo: personale e professionale.” – Damon Fleury , Direttore dei prodotti, SpyCloud
SpyCloud è leader nella protezione olistica dell’identità, rilevando e proteggendo le organizzazioni da phishing, malware e violazioni di dati di dipendenti, collaboratori e fornitori, sia a livello personale che professionale.
Informazioni su SpyCloud SpyCloud trasforma i dati recuperati dal dark web per contrastare la criminalità informatica. Le sue soluzioni automatizzate di protezione dalle minacce all’identità sfruttano analisi avanzate e intelligenza artificiale per prevenire in modo proattivo ransomware e furto di account, rilevare minacce interne, salvaguardare le identità di dipendenti e consumatori e accelerare le indagini sulla criminalità informatica. I dati di SpyCloud provenienti da violazioni, dispositivi infettati da malware e phishing riusciti sono alla base anche di molte popolari soluzioni di monitoraggio del dark web e di protezione contro il furto di identità. Tra i suoi clienti figurano sette delle aziende Fortune 10, oltre a centinaia di aziende globali, medie imprese ed enti governativi in tutto il mondo. Con sede ad Austin, in Texas, SpyCloud conta oltre 200 esperti di sicurezza informatica la cui missione è proteggere aziende e consumatori dai dati di identità rubati che i criminali informatici stanno utilizzando per prenderli di mira.
Per saperne di più e avere informazioni dettagliate sui dati esposti della tua azienda, visita la pagina SpyCloud sul nostro sito o scrivi a spycloud@dotforce.it
Le nuove funzionalità consentono una rilevazione delle minacce più precoce, una riduzione della complessità e una conformità più rapida in ambienti ibridi.
Netwrix, leader riconosciuto nelle soluzioni per la sicurezza dei dati e delle identità, ha annunciato oggi nuove innovazioni nella sua piattaforma SaaS 1Secure™ e nel suo portafoglio prodotti per aiutare le organizzazioni a difendersi dagli attacchi basati sulle identità e a salvaguardare le informazioni sensibili nell’era dell’intelligenza artificiale. Combinando la correzione dei rischi basata sull’intelligenza artificiale con una visibilità unificata su dati, identità ed endpoint, Netwrix consente ai clienti di rilevare più rapidamente le minacce, semplificare le operazioni, accelerare la conformità e scalare con fiducia.
“La sicurezza dei dati inizia con l’identità,” ha detto Grady Summers, CEO di Netwrix. “Poiché l’IA accelera sia l’innovazione che il rischio, queste aree non possono più essere trattate in silos. I nostri ultimi progressi offrono ai clienti visibilità su dove risiedono i loro dati, chi ha accesso e come sono governati. Questa intuizione aiuta le organizzazioni a ridurre la complessità, rafforzare la protezione e rimanere avanti rispetto alle minacce in evoluzione.”
Le capacità potenziate nella piattaforma 1Secure e nel portafoglio di soluzioni includono:
Netwrix Access Analyzer 26: Introduce un’interfaccia moderna e ridisegnata, basata su un’architettura scalabile e basata su container, che offre intuizioni sulla sicurezza più rapide, prestazioni migliorate e visibilità unificata sui rischi di identità e dati in ambienti ibridi.
Sicurezza dei Servizi di certificati di Active Directory (AD CS): Chiude un importante divario di visibilità negli attacchi basati su certificati. Netwrix è una delle prime soluzioni aziendali a rilevare le iscrizioni ai certificati che sfruttano i modelli per l’escalation dei privilegi e il movimento laterale.
Okta Universal Directory Recovery: Estende 1Secure ITDR con la capacità di ripristinare oggetti e metadati critici di Okta, insieme al recupero della configurazione per Microsoft Entra ID. Queste capacità, insieme a Netwrix Recovery for Active Directory, consentono alle organizzazioni di rafforzare la resilienza negli ambienti di identità ibridi in caso di configurazioni errate o modifiche malevole.
Prevenzione della perdita di dati AI (DLP): Impedisce la condivisione di dati sensibili—sia in allegati di file che in testo—attraverso prompt AI in browser web, inclusi ChatGPT, Microsoft 365 Copilot, Google Gemini, DeepSeek, X Grok e Claude. Offre inoltre una completa visibilità sui modelli di utilizzo, la classificazione dei dati e la provenienza.
Supporto DLP per macOS Tahoe: Fornisce copertura per l’ultimo sistema operativo di Apple, garantendo la prevenzione immediata della perdita di dati su endpoint Mac.
Netwrix Password Policy Enforcer 11.1: Rafforza le difese contro gli attacchi basati su Active Directory attraverso il rilevamento di password riutilizzate e deboli, notifiche email sicure abilitate dall’autenticazione SMTP moderna, visibilità migliorata delle policy per scelte di password rapide e conformi e supporto completo per Windows Server 2025.
Integrazioni server MCP ampliate: Estende la connettività attraverso 1Secure DSPM, 1Secure ITDR, Netwrix Threat Manager e Netwrix Privilege Secure per semplificare l’integrazione di Netwrix con l’AI agentic nell’impresa.
“Netwrix fornisce ai clienti visibilità e controllo su dati e identità,” ha detto Jeff Warren, Chief Product Officer presso Netwrix. “Le nostre soluzioni offrono un tempo di valore più rapido, opzioni di distribuzione flessibili e un chiaro vantaggio in termini di costi, aiutando le organizzazioni a rafforzare la loro postura di sicurezza pur massimizzando il ROI.”
I clienti e i partner stanno già notando l’impatto di questi aggiornamenti in tutta la piattaforma 1Secure e il portafoglio di soluzioni.
“Ciò che ci ha colpito di più riguardo a Netwrix Access Analyzer 26 è come Netwrix abbia bilanciato la modernizzazione con la flessibilità,” ha detto Brian Pavnick, Presidente di Eevabits. “L’interfaccia utente è pulita, il backend è all’avanguardia e hanno mantenuto le opzioni di personalizzazione che sono importanti per noi come partner. Dimostra che Netwrix comprende il valore della comunità e dell’innovazione condivisa.”
Questo annuncio prosegue il momento di Netwrix con una nuova leadership, un programma globale di partner ampliato e un marchio rinnovato che posiziona l’azienda per una nuova era di crescita e innovazione per aiutare i clienti a navigare i rischi, proteggere i loro dati e rafforzare la resilienza.
Il rapporto cita la copertura completa del protocollo e la strategia incentrata sui dati dell’azienda
SAN FRANCISCO , 15 ottobre 2025 /PRNewswire/ —Corelight, leader in più rapida crescita nel rilevamento e nella risposta di rete (NDR), ha annunciato oggi di essere stata nominata Leader in The Forrester Wave™: Network Analysis and Visibility Solutions, Q4 2025. Il rapporto valuta i 12 fornitori più importanti sul mercato, valutandoli in base alla loro offerta attuale, alla strategia e al feedback dei clienti.
Secondo la valutazione, la piattaforma Open NDR di Corelight ha ottenuto il punteggio più alto possibile nei criteri di distribuzione e amministrazione, il che, secondo Corelight, riflette le opzioni di distribuzione flessibili e la facilità di gestione della soluzione. L’azienda ha ottenuto anche i punteggi più alti possibili nel criterio di copertura del protocollo.
“Riteniamo che questo report di Forrester, il nostro quinto importante riconoscimento di settore quest’anno, convalidi il nostro approccio incentrato sui dati per rafforzare la scoperta delle superfici di attacco e fornire ai team addetti alle operazioni di sicurezza il contesto di rete approfondito di cui hanno bisogno per rilevare e rispondere a minacce sempre più sofisticate e persistenti”, ha affermato Brian Dye , CEO di Corelight. “Consideriamo questo un riconoscimento non solo per ciò che facciamo oggi, ma anche per l’investimento orientato alla crescita nella nostra visione, nell’innovazione e nella roadmap a lungo termine, che ci ha fatto ottenere il punteggio più alto possibile nel criterio della visione”.
I punti di forza principali di Corelight riconosciuti da Forrester
Nel profilo del fornitore Corelight, Forrester ha citato quanto segue:
Innovazione incentrata sui dati : Forrester ha osservato che Corelight “posiziona la sua soluzione come un moltiplicatore di forza del contesto di rete, rafforzando la scoperta/priorità della superficie di attacco e il futuro SOC”. Il rapporto afferma che l’approccio all’innovazione dell’azienda “si allinea con una strategia incentrata sui dati, su misura per i suoi utenti target” ed è “sostenuto da ingenti investimenti in ricerca e sviluppo”.
Approccio di rilevamento completo : secondo il rapporto, “Corelight riduce al minimo la dipendenza da un singolo approccio per il rilevamento delle minacce, affidandosi a più meccanismi pensati su misura per casi d’uso specifici”.
Fondazione Open-Source : Forrester ha riconosciuto le radici di Corelight nella comunità open-source, sottolineando il “vantaggio dell’azienda di accedere alla più ampia comunità Zeek”.
La piattaforma Open NDR di Corelight offre alle organizzazioni una visibilità approfondita della rete attraverso analisi avanzate del traffico, analisi comportamentali e integrazione di threat intelligence. La soluzione consente ai team di sicurezza di rilevare movimenti laterali, minacce interne e minacce persistenti avanzate che spesso eludono le difese perimetrali. I principali elementi distintivi della piattaforma includono:
Prove di rete leader del settore: prove dettagliate e fruibili con contesto completo aiutano i difensori a comprendere i vettori di attacco, individuare i movimenti laterali e ricostruire i comportamenti degli aggressori con chiarezza e certezza.
Strategia di rilevamento multilivello comprovata: la combinazione di apprendimento automatico (ML), analisi comportamentale, firme curate e intelligence sulle minacce fornisce ai difensori avvisi aggregati e prioritari basati sui rischi e sui rilevamenti ottimizzati dagli esperti.
Vantaggio open source: basato su una base open source utilizzata dai migliori difensori del mondo, consente ai clienti di beneficiare di contributi di contenuti della community selezionati che aiutano a rilevare più rapidamente le minacce emergenti.
Accelerazione basata sull’intelligenza artificiale: l’integrazione di modelli linguistici di grandi dimensioni e algoritmi di rilevamento basati sull’apprendimento automatico consente riepiloghi basati su prove, triage guidato e flussi di lavoro pronti per gli analisti per accelerare le indagini senza vincolare i clienti a piattaforme proprietarie.
Opzioni di distribuzione flessibili: grazie a un ecosistema tecnico solido e in crescita, Corelight Open NDR può essere distribuito senza problemi in un’ampia gamma di architetture, dal cloud all’on-premise all’ibrido, con integrazioni nell’intero stack di sicurezza.
Assistenza clienti leader: un team esperto di professionisti della sicurezza fornisce supporto e consulenza ai clienti dall’implementazione e dall’integrazione durante l’intero ciclo di vita della relazione con il cliente.
Forrester Wave™: Network Analysis and Visibility Solutions, Q4 2025 ha valutato i fornitori in base all’offerta attuale, alla strategia e alla presenza sul mercato, con particolare attenzione alle capacità di decrittazione, alle strategie di integrazione API-first e all’esperienza degli analisti.
Corelight trasforma l’attività di rete e cloud in prove che i team di sicurezza utilizzano per individuare proattivamente le minacce, accelerare la risposta agli incidenti, ottenere una visibilità completa della rete e creare analisi approfondite. Tra i clienti di Corelight figurano aziende Global 2000, importanti agenzie governative e grandi università di ricerca. Con sede a San Francisco , Corelight è un’azienda di sicurezza open-core fondata dai creatori di Zeek®, la tecnologia di sicurezza di rete open source ampiamente utilizzata. Per ulteriori informazioni, visitare www.corelight.com .
Dichiarazione di esclusione di responsabilità di Forrester
Forrester non avalla alcuna azienda, prodotto, marchio o servizio incluso nelle sue pubblicazioni di ricerca e non consiglia a nessuno di selezionare i prodotti o servizi di alcuna azienda o marchio in base alle valutazioni incluse in tali pubblicazioni. Le informazioni si basano sulle migliori risorse disponibili. Le opinioni riflettono il giudizio del momento e sono soggette a modifiche. Per ulteriori informazioni, leggi l’articolo sull’obiettività di Forrester qui .
Bregal Milestone presenta CyberSentriq, il nuovo sfidante nel campo della sicurezza informatica
Londra, Regno Unito – 4 giugno 2025 – Bregal Milestone ha annunciato oggi il lancio di CyberSentriq, una piattaforma integrata per la sicurezza informatica e la protezione dei dati appositamente progettata per i fornitori di servizi gestiti (MSP) e i loro clienti.
CyberSentriq nasce dall’acquisizione di TitanHQ e dalla sua fusione con Redstor, una società del portafoglio di Bregal Milestone. La nuova piattaforma unificata punta a raggiungere 100 milioni di dollari di ricavi annuali ricorrenti (ARR) entro il 2028 attraverso strategie di crescita organica e inorganica. Redstor e TitanHQ sono da tempo riconosciute per fornire le migliori soluzioni di sicurezza informatica e protezione dei dati a oltre 3.000 MSP, proteggendo più di 150.000 piccole e medie imprese (PMI) in tutto il mondo.
CyberSentriq unifica queste soluzioni complementari e pluripremiate in un’unica piattaforma integrata, fornendo agli MSP il rilevamento delle minacce basato sull’intelligenza artificiale, il backup e il ripristino basati su cloud, la sicurezza avanzata della posta elettronica e del web, la formazione sulla consapevolezza della sicurezza e l’archiviazione e la crittografia sicura della posta elettronica.
James Griffin, CEO di CyberSentriq, ha dichiarato: “Stiamo definendo un nuovo standard per la sicurezza informatica incentrata sugli MSP. Gli MSP che salvaguardano l’economia critica delle PMI sono poco serviti e sono stati delusi dai fornitori che non sono in sintonia con le loro esigenze quotidiane. CyberSentriq cambia questa situazione. Unendo due aziende chiave note per l’eccellenza tecnologica e dei servizi, stiamo offrendo agli MSP esattamente ciò di cui hanno bisogno: una protezione completa senza compromettere la qualità, la partnership o le prestazioni“.
Ronan Kavanagh, CRO di CyberSentriq, ha aggiunto: ”Stiamo unendo due aziende di grande successo, il cui successo è guidato da una comprensione fondamentale degli MSP, delle loro esigenze e di come creare valore per loro. Siamo qui per eliminare gli ostacoli operativi e fornire agli MSP sicurezza informatica proattiva, protezione dei dati e resilienza operativa, offrendo una piattaforma di abilitazione del valore che consenta loro di servire meglio i propri clienti“.
John Hales, amministratore delegato di Bregal Milestone, ha dichiarato: ”Le PMI devono affrontare attacchi informatici sempre più sofisticati basati sull’intelligenza artificiale e gli MSP hanno urgente bisogno di soluzioni integrate per combattere queste sfide. Unendo i punti di forza eccezionali e la comprovata esperienza di Redstor e TitanHQ, CyberSentriq è pronta a guidare la prossima ondata di innovazione nella sicurezza informatica, fornendo agli MSP e ai loro clienti un’offerta completa per la sicurezza offensiva e difensiva, la mitigazione delle minacce e il ripristino”.
Sostenuta da un consorzio di finanziatori guidato da HSBC Innovation Banking e J.P. Morgan, CyberSentriq è strategicamente posizionata per raggiungere una crescita globale accelerata.
Rapid7 riconosciuta per la settima volta consecutiva nella valutazione SIEM di Gartner, poiché guarda al futuro con SIEM nativo AI, Incident Command
BOSTON — 15 ottobre 2025 — Rapid7, Inc. (NASDAQ: RPD), azienda leader nel rilevamento delle minacce e nella gestione dell’esposizione, ha annunciato oggi di essere stata inserita nel Gartner® Magic Quadrant™ 2025 per la gestione delle informazioni e degli eventi di sicurezza (SIEM), segnando il settimo anno consecutivo in cui Rapid7 è stata inserita nel rapporto.
La soluzione SIEM di Rapid7, InsightIDR, offre un ecosistema integrato di rilevamento e risposta basato su un’interfaccia basata sul ruolo di sicurezza e su un’esperienza incentrata sull’analista, progettata e convalidata costantemente dal SOC di Rapid7.
L’ampia gamma di riconoscimenti degli analisti ricevuti da Rapid7 nell’ultimo trimestre include Unified Vulnerability Management Solutions Wave di Forrester, Frost Radar™ per Managed Detection and Response (MDR) e IDC MarketScape: Worldwide Exposure Management 2025 Vendor Assessment.
“I team di sicurezza necessitano di soluzioni SIEM che riducano il rumore e unifichino le operazioni. Per noi, questo riconoscimento riflette il nostro impegno nel fornire velocità, chiarezza e informazioni fruibili attraverso flussi di lavoro integrati”, ha affermato Craig Adams, Chief Product Officer di Rapid7. “Con il lancio di Incident Command , il nostro SIEM nativo basato sull’intelligenza artificiale e basato su flussi di lavoro di intelligenza artificiale agentica, basati sui nostri playbook SOC, raddoppieremo l’impegno nei confronti dei team di sicurezza, offrendo precisione, automazione e scalabilità ai moderni team SOC”.
L’offerta InsightIDR di Rapid7 continua a riscuotere un forte successo sul mercato, in parte grazie alla sua architettura estensibile, che consente l’integrazione con analisi avanzate, strumenti di automazione e fonti dati in ambienti cloud ed endpoint, tra cui Endpoint Detection and Response (EDR). Inoltre, le offerte flessibili di servizi gestiti di Rapid7 si basano su questa base, allineando il suo SIEM di nuova generazione con il servizio MDR di Rapid7 per fornire risultati completi di rilevamento delle minacce e risposta agli incidenti (TDIR) attraverso una combinazione perfetta di tecnologia e servizio guidato da esperti.
L’offerta SIEM di Rapid7 si è sempre concentrata sull’aiutare i team di sicurezza a rilevare più rapidamente le minacce, ridurre l’affaticamento da avvisi e centralizzare i flussi di lavoro investigativi. A luglio, Rapid7 ha lanciato l’ultima evoluzione del suo SIEM, Incident Command , portando ulteriormente avanti questa visione offrendo una soluzione unificata per visibilità, collaborazione e risposta rapida su tutta la superficie di attacco. Basato sulla piattaforma Rapid7 Command, le funzionalità principali di Incident Command includono:
Forte correlazione tra la superficie di attacco e quella di rilevamento con gestione integrata della superficie di attacco (ASM) e rilevamento delle minacce per guidare il contesto e la definizione delle priorità.
Indagini arricchite con informazioni sulle minacce integrate e curate.
Risposta accelerata mediante triage basato sull’intelligenza artificiale, flussi di lavoro di indagine autonomi e ricerca delle minacce tramite linguaggio naturale nell’intero ambiente.
Automazione e orchestrazione illimitate nel tuo ambiente per semplificare e ottimizzare la correzione.
Per saperne di più su Incident Command, il SIEM basato sull’intelligenza artificiale di Rapid7, clicca qui e scarica il report completo qui .
Disclaimer di Gartner Gartner, Quadrante Magico per la Gestione delle Informazioni sulla Sicurezza e degli Eventi, 2025. Gartner non promuove alcun fornitore, prodotto o servizio descritto nelle sue pubblicazioni di ricerca e non consiglia agli utenti di tecnologie di selezionare solo i fornitori con le valutazioni più elevate o altre designazioni. Le pubblicazioni di ricerca di Gartner contengono le opinioni dell’organizzazione di ricerca di Gartner e non devono essere interpretate come affermazioni di fatto. Gartner declina ogni garanzia, espressa o implicita, in relazione a questa ricerca, comprese eventuali garanzie di commerciabilità o idoneità per uno scopo particolare. GARTNER è un marchio registrato e un marchio di servizio di Gartner, Inc. e/o delle sue affiliate negli Stati Uniti e a livello internazionale ed è qui utilizzato con autorizzazione. Tutti i diritti riservati. Magic Quadrant è un marchio registrato di Gartner, Inc. e/o delle sue affiliate ed è qui utilizzato con autorizzazione. Tutti i diritti riservati.
Informazioni su Rapid7
Rapid7, Inc. (NASDAQ: RPD) ha la missione di creare un mondo digitale più sicuro, semplificando e rendendo la sicurezza informatica più accessibile. Offriamo ai professionisti della sicurezza gli strumenti necessari per gestire una moderna superficie di attacco grazie alla nostra tecnologia all’avanguardia, alla ricerca all’avanguardia e a un’ampia competenza strategica. Le soluzioni di sicurezza complete di Rapid7 aiutano oltre 11.000 clienti in tutto il mondo a unire la gestione del rischio cloud e il rilevamento delle minacce per ridurre le superfici di attacco ed eliminare le minacce con rapidità e precisione. Per ulteriori informazioni, visita la pagina Rapid7 sul sito di DotForce, o scrivi a rapid7 @ dotforce.it
Le minacce DNS e basate su Internet compaiono e si evolvono a un ritmo impressionante. Ogni giorno vengono registrati oltre 290.000 nuovi domini, di cui circa 30.000 dannosi. Si tratta di un volume enorme di minacce da monitorare e gestire.
Cosa succede quando uno di questi domini compare sulla rete? In molti casi, purtroppo, il danno è già stato fatto. Il dominio potrebbe aver stabilito una connessione con un dispositivo critico, aver rilasciato malware o aver sottratto dati sensibili, il tutto prima ancora di essere rilevato. Sebbene l’analisi post-incidente possa rivelare modelli per aiutare a prevenire attacchi futuri, spesso arriva troppo tardi per arrestare l’impatto iniziale.
I team di sicurezza possono ritrovarsi bloccati in un ciclo reattivo, rispondendo alle minacce solo dopo che hanno avuto un impatto sulla loro organizzazione. Questo approccio non solo richiede tempo e risorse, ma contribuisce anche al burnout degli analisti all’interno del SOC. I feed di threat intelligence tradizionali offrono un certo supporto, ma includono solo i domini noti come “malware”, ovvero quelli che sono già stati utilizzati come armi e potenzialmente scartati dagli autori delle minacce.
I feed di rischio di DomainTools sono sempre stati di natura predittiva: con la nostra copertura di oltre il 97% di Internet e il punteggio di rischio contestuale, aiutiamo i clienti a rilevare domini dannosi prima che causino danni. Storicamente, questi feed venivano aggiornati una volta al giorno, lasciando una lacuna nella visibilità del profilo di rischio giornaliero dei domini. Ora siamo entusiasti di offrire feed in tempo reale che offrono visibilità immediata sulle attività rischiose di domini e DNS, consentendo ai clienti di adottare un approccio trasformativo e proattivo alla sicurezza informatica.
Con questo lancio, i seguenti feed saranno disponibili in tempo reale:
Rischio di dominio : tutti i domini ad alto rischio valutati per phishing, malware, spam e prossimità
Domain Hotlist : domini ad alto rischio che sono stati attivi anche nel DNS passivo nelle 24 ore precedenti
Scoperta del dominio : domini appena scoperti, inclusi sia i domini appena attivi visualizzati nel DNS passivo sia i domini appena registrati che potrebbero non essere ancora attivi
Gli altri nostri feed (Domini appena osservati, Domini appena attivi e Nomi host appena osservati) sono sempre stati disponibili in tempo reale, ma presto saranno accessibili tramite la nostra nuova API Feed in tempo reale, consentendo una più facile integrazione negli stack di sicurezza esistenti.
Rischio in tempo reale: copertura con contesto
Ciò che rende Real-Time Feeds più interessante è il connubio tra la visibilità di DomainTools su oltre il 97% di Internet e il Domain Risk Score, ora immediato e predittivo. È facile vedere come le due componenti si completino a vicenda: la copertura Internet pressoché completa garantisce di non perdere potenziali minacce, mentre il Domain Risk Score in tempo reale fornisce il contesto per capire quali di queste minacce meritano un’analisi più approfondita. Questo si traduce in Real-Time Domain Risk , una potente combinazione di questi due fattori che consente ai team di sicurezza di essere proattivi, non reattivi. Grazie alla sua velocità e copertura senza pari, i professionisti possono adottare una mentalità lungimirante che non solo li aiuta a tenere il passo con i malintenzionati, ma li pone anche in vantaggio.
Integrazioni Plug and Play
Fondamentalmente, tutto questo è supportato da integrazioni fluide con le principali piattaforme di sicurezza. Non è necessario cambiare contesto: con la nuova API Feed in tempo reale, le organizzazioni possono acquisire i dati del feed direttamente nei propri sistemi SIEM, TIP, Data Lake o SOAR, dove i team di sicurezza informatica stanno già lavorando. Ciò consente il blocco e il rilevamento automatizzati e una rapida prioritizzazione degli avvisi. Con questo approccio plug & play alle integrazioni, i clienti ci dicono che i loro team di sicurezza hanno arricchito il loro stack tecnologico con i dati di DomainTools in poche ore.
Casi d’uso chiave per feed in tempo reale
Ora esamineremo nel dettaglio ogni Real-Time Feed, esaminando i casi d’uso più importanti e altri dettagli.
Rischio di dominio in tempo reale
Il feed Domain Risk è un flusso di dati continuo di tutti i domini ad alto rischio di nuova valutazione. Questo offre alle organizzazioni visibilità in tempo reale sulle minacce emergenti correlate ai domini, migliorando notevolmente il rilevamento delle minacce. Se integrato in un TIP o SIEM, gli ingegneri della sicurezza possono impostare regole di rilevamento automatizzate che attivano avvisi quando un dispositivo di rete comunica con un dominio ad alto rischio. È quindi possibile automatizzare un playbook per l’arricchimento dei domini, consentendo una più rapida prioritizzazione delle minacce.
Hotlist dei domini in tempo reale
Il feed Domain Hotlist include i domini con punteggio più elevato che corrispondono ai nostri criteri di rischio più elevati e che sono stati attivi nel DNS passivo nelle ultime 24 ore. Grazie a questi criteri più mirati, Domain Hotlist è un’ottima alternativa a Domain Risk per coloro che potrebbero trovare il feed completo dei rischi troppo ampio da gestire. Come Domain Risk, Domain Hotlist può essere utilizzato per il rilevamento delle minacce, ma viene utilizzato principalmente per il blocco. Il metodo di accesso Response Policy Zone (RPZ) consente l’integrazione diretta di Domain Hotlist come blocklist nei resolver DNS di un’organizzazione, trasformandoli in firewall DNS e impedendo la comunicazione degli endpoint con domini dannosi.
Scoperta di domini in tempo reale
Infine, il feed Domain Discovery include tutti i domini scoperti da DomainTools, man mano che li scopriamo. Questo include le nuove registrazioni di domini, i domini mai rilevati prima nell’attività DNS passiva da quando abbiamo iniziato a monitorarli nel 2010 e i domini rimasti inattivi per un periodo di tempo e che sono stati riattivati o registrati nuovamente. Questo flusso di dati viene pubblicato entro pochi secondi dall’osservazione e consente ai team di sicurezza di rilevare e difendersi dai domini giovani man mano che vengono creati. Oltre al rilevamento e al blocco delle minacce, Domain Discovery può essere utilizzato anche per l’arricchimento automatico dei dati e la protezione del brand. Gli utenti possono identificare rapidamente nuovi domini che imitano i marchi della propria organizzazione, della supply chain o dei partner e mantenere il pieno controllo sulle regole di pattern matching per garantire un monitoraggio e una protezione accurati. Questo è particolarmente utile per le organizzazioni con nomi brevi o generici, poiché riduce significativamente il numero di falsi positivi nel rilevamento delle minacce.
Grazie all’integrazione in un’unica piattaforma di multi-tenancy, prestazioni, standard di sicurezza elevati e agilità crittografica con una maggiore sicurezza fisica, i clienti potranno proteggere le proprie risorse digitali in tutti i settori, aree geografiche e contesti normativi in continua evoluzione
Aquisgrana, Germania, 7 ottobre 2025 – Utimaco, fornitore leader mondiale di soluzioni per la sicurezza IT, ha annunciato oggi il lancio della serie u.trust General Purpose HSM CSe, successore della serie CryptoServer GP HSM CSe, che offre un livello superiore di sicurezza fisica rispetto alla serie u.trust GP HSM Se. Basata su decenni di innovazione ed esperienza nell’implementazione di HSM, la serie CSe è progettata per gli ambienti più esigenti e le sfide specifiche del settore, consentendo ai clienti di proteggere le risorse digitali in tutti i settori, aree geografiche e vari requisiti normativi.
La serie u.trust GP HSM CSe è stata progettata per soddisfare le crescenti esigenze di sicurezza e conformità in tutti i settori. Combina le comprovate basi HSM Utimaco con una protezione fisica avanzata contro le manomissioni, una multi-tenancy scalabile e la predisposizione alla crittografia post-quantistica (PQC), stabilendo un nuovo punto di riferimento nel settore degli HSM ad alta sicurezza.
Progettata per ambienti difficili
La serie u.trust CSe è stata appositamente progettata per i clienti che richiedono i massimi livelli di affidabilità, anche in ambienti con un controllo fisico degli accessi limitato o assente. È adatta per:
Ambienti non sorvegliati o senza controllo degli accessi, come la protezione dei dati in installazioni all’aperto (mulini a vento, sistemi di parcheggio, sistemi di riscossione dei pedaggi autostradali e altro)
Implementazioni di autorità di certificazione (CA) di infrastruttura a chiave pubblica (PKI)
Applicazioni specifiche del settore, come il supporto alla diffusione capillare degli Smart-Meter-Gateways (SMGW), imposti dalle autorità di regolamentazione per migliorare l’efficienza energetica
la stabilità della rete e la sicurezza delle comunicazioni tra fornitori di energia e famiglie.
Soluzioni di telecomunicazione, che garantiscono la sicurezza del provisioning SIM/eSIM e dell’autenticazione di rete
Produttori automobilistici che proteggono gli aggiornamenti software over-the-air e garantiscono la sicurezza delle comunicazioni vehicle-to-everything (V2X)
Operatori sanitari che proteggono le cartelle cliniche dei pazienti, le prescrizioni elettroniche e i dispositivi medici digitali
Standardizzazione della flotta HSM per i casi d’uso relativi ai pagamenti e agli scopi generici.
“Come successore del nostro CryptoServer GP HSM CSe, la serie CSe è più di un semplice aggiornamento: è la prossima generazione che soddisfa i casi d’uso strategici dei nostri clienti che stanno evolvendo il panorama della sicurezza informatica”, ha affermato Kevin McKeogh, Senior Director, Product Management di Utimaco. “Con la sua combinazione unica di protezione fisica antimanomissione, multi-tenancy e predisposizione post-quantistica, la serie CSe offre ai clienti la sicurezza necessaria per proteggere le loro risorse digitali più preziose in qualsiasi ambiente”.
Le caratteristiche principali includono:
Protezione fisica avanzata: la tecnologia Tamper foil reagisce istantaneamente ai tentativi di intrusione meccanica, chimica o fisica, cancellando i dati sensibili
Certificazioni in attesa di approvazione: progettato per soddisfare gli standard FIPS 140-3 Livello 4, PCI v4 e DK
Multi-tenancy su larga scala: fino a 31 HSM containerizzati completamente isolati in un unico dispositivo
Crypto-agility: a prova di futuro con crittografia post-quantistica aggiornabile
Alte prestazioni: fino a 5.000 firme RSA 2K/sec e 25.000 firme ECC al secondo.
Informazioni su UTIMACO
UTIMACO è un fornitore globale di piattaforme di soluzioni e servizi affidabili per la sicurezza informatica e la conformità, con sede ad Aquisgrana (Germania) e Campbell, California (USA). UTIMACO sviluppa moduli di sicurezza hardware on-premise e basati su cloud, soluzioni per la gestione delle chiavi, la protezione dei dati e la gestione delle identità, nonché soluzioni di data intelligence per infrastrutture critiche regolamentate e sistemi di allerta pubblica. UTIMACO è uno dei principali produttori mondiali nei suoi segmenti di mercato chiave.
Oltre 500 dipendenti in tutto il mondo creano soluzioni e servizi innovativi per proteggere dati, identità e reti di comunicazione con responsabilità nei confronti di clienti e cittadini a livello globale. Clienti e partner in molti settori diversi apprezzano l’affidabilità e la sicurezza degli investimenti a lungo termine dei prodotti e delle soluzioni ad alta sicurezza di UTIMACO.
Il team MDR di Rapid7 ha osservato un aumento significativo del numero di autori di minacce che sfruttano una funzionalità meno nota di Microsoft 365 chiamata Direct Send. Rapid7 incoraggia le organizzazioni a rivedere immediatamente le configurazioni del flusso di posta autenticato, in particolare quelle relative a Microsoft 365 Direct Send, per mitigare i potenziali rischi.
Che cosa si intende per abuso di Direct Send?
Direct Send è una funzionalità legittima di Microsoft 365 che consente a dispositivi e applicazioni, come le stampanti multifunzione, di inviare e-mail alle caselle di posta degli utenti senza richiedere l’autenticazione o una casella di posta con licenza. Tuttavia, Rapid7 sta riscontrando un aumento dello sfruttamento attivo di questa funzionalità da parte degli autori delle minacce per inviare e-mail di phishing contraffatte. Queste e-mail dannose sembrano provenire dall’interno di un’organizzazione, aggirando di fatto i controlli di sicurezza standard e aumentando le probabilità di successo di un attacco di phishing.
Cosa dovresti fare adesso
Rapid7 ha stilato il seguente elenco di domande per aiutare la tua organizzazione a ridurre i rischi:
La nostra organizzazione ha una legittima esigenza aziendale di dispositivi o applicazioni per inviare e-mail non autenticate direttamente a Microsoft 365?
Se è richiesto l’invio diretto, abbiamo configurato un connettore in entrata dedicato in Exchange Online che sia limitato ad accettare solo posta da un elenco di indirizzi IP pubblici noti e autorizzati?
I seguenti meccanismi: Sender Policy Framework (SPF), DomainKeys Identified Mail (DKIM) e record DMARC sono configurati correttamente per convalidare il nostro traffico email e prevenire lo spoofing?
Stiamo informando gli utenti sui rischi associati agli inviti inaspettati al calendario o agli allegati di codici QR (attacchi quishing)?
Le migliori pratiche per difendere la tua organizzazione
Per rafforzare le difese contro questo tipo di minaccia, Rapid7 consiglia di implementare quanto segue:
Se la funzionalità non è richiesta, disabilitare l’invio diretto eseguendo il comando Set-OrganizationConfig -RejectDirectSend $true in Exchange Online PowerShell.
Abilitare “Rifiuta invio diretto” nell’interfaccia di amministrazione di Exchange.
Se è richiesto l’invio diretto, configurare un connettore in entrata dedicato limitato agli indirizzi IP pubblici autorizzati.
Applicare un indirizzo IP statico nel record SPF per impedire abusi di invio indesiderati.
Implementare una politica DMARC rigorosa (ad esempio, p=reject).
Applicare “SPF hardfail” in Exchange Online Protection (EOP).
Utilizzare criteri anti-spoofing.
Contrassegna le email interne non autenticate per la revisione o la quarantena.
Applicare l’MFA a tutti gli utenti e disporre di criteri di accesso condizionale nel caso in cui le credenziali di un utente vengano rubate.
Informare gli utenti sui rischi associati agli allegati di codici QR (attacchi quishing) e invitarli a prestare attenzione agli inviti inaspettati del calendario prima di accettarli.
Come Rapid7 supporta i clienti
A causa della progettazione intrinseca della funzionalità Direct Send, la telemetria non è disponibile per il rilevamento diretto. Tuttavia, esistono opportunità di rilevamento tramite attività di accesso successive. I team Threat Intelligence e MDR di Rapid7 hanno avviato ricerche mirate e continuano a perfezionare le regole di rilevamento per identificare questi attacchi il prima possibile.
La nuova versione aiuta i responsabili della sicurezza ad andare oltre le ipotesi e le valutazioni statiche, offrendo una visione in tempo reale del rischio basata sull’impatto finanziario.
Arlington, VA – 1° ottobre 2025 – ThreatConnect, leader nella difesa informatica basata su minacce e rischi, ha annunciato oggi il lancio di Risk Quantifier (RQ) 9.0, la prima piattaforma a fornire una funzionalità di monitoraggio continuo dei controlli (CCM) che misura automaticamente l’efficacia del controllo, la associa ai comportamenti degli aggressori e la collega all’esposizione finanziaria in tempo reale.
Con RQ 9.0, i team di sicurezza possono andare oltre le supposizioni e le istantanee trimestrali per rispondere alle domande più importanti: quanto siamo ben protetti in questo momento? A cosa siamo esposti? Quanto costerebbe all’azienda non intervenire?
RQ 9.0 supporta inoltre le fasi principali del framework emergente Continuous Threat Exposure Management (CTEM), identificando costantemente le esposizioni, convalidandone l’impatto e consentendo una correzione prioritaria e misurabile.
“RQ 9.0 offre difendibilità, chiarezza e velocità al processo decisionale in materia di sicurezza”, ha affermato Balaji Yelamanchili, CEO di ThreatConnect. “Consente ai leader di distinguersi, monitorare costantemente la situazione di rischio e associare ogni decisione informatica a un impatto tangibile sul business”.
Quali sono le novità di RQ 9.0?
RQ 9.0 introduce quattro innovazioni chiave che stabiliscono un nuovo standard nella quantificazione del rischio informatico:
Monitoraggio dei controlli continui (CCM) : RQ 9.0 acquisisce automaticamente la telemetria dall’intero stack di sicurezza per misurare l’efficacia delle difese attuali contro le minacce attive in questo momento, senza estrazione manuale di dati, senza supposizioni.
Modellazione finanziaria a livello di tecnica MITRE: ogni gap di controllo è collegato a una stima del rischio basata su criteri finanziari a livello di comportamento dell’attaccante. Ciò consente di allineare le azioni prioritarie dal punto di vista finanziario al framework MITRE ATT&CK.
Visualizzazione unificata dei rischi: la nuova dashboard Global Mitigations fornisce un’istantanea dinamica della copertura di sicurezza aziendale, mostrando quali tecniche sono bloccate, quali risorse sono a rischio e cosa richiede un intervento, tutto in un unico posto.
Intelligence sulle minacce contestualizzata: RQ 9.0 integra in modo esclusivo informazioni sulle minacce personalizzate e pertinenti (non feed generici) nelle analisi CCM, garantendo che le difese siano convalidate contro le minacce più importanti per il tuo ambiente.
Insieme, queste capacità creano un modello di rischio informatico attuabile e in continua evoluzione, basato su informazioni in tempo reale provenienti dal tuo ambiente.
Perché è importante
A differenza degli strumenti che si basano su snapshot statici, input manuali o metriche isolate, RQ 9.0 offre:
Processo decisionale dinamico basato su prove: le raccomandazioni si evolvono automaticamente in base alla telemetria in tempo reale del tuo ambiente, non a report obsoleti o dati presunti.
Intelligence contestuale sulle minacce: RQ 9.0 applica un’intelligence sulle minacce personalizzata per concentrare le difese sui comportamenti rilevanti degli avversari, trasformando i dati generici in azioni su misura e difendibili.
Rimedio automatizzato e finanziariamente prioritario: RQ 9.0 mappa costantemente le tecniche degli aggressori sulle prestazioni di controllo in tempo reale, in modo che i team possano concentrarsi sui punti in cui il rischio è più elevato, supportando le fasi chiave del ciclo di vita CTEM.
Intelligence sui rischi unificata tra i team: un’unica vista condivisa collega i controlli tecnici, le attività delle minacce e l’esposizione finanziaria, dal SOC alla C-suite.
RQ 9.0 non si limita a mostrarti dove sei vulnerabile, ma ti mostra anche quali azioni offrono le più significative misure di mitigazione del rischio.
Perché adesso?
Con budget in calo, minacce crescenti e responsabilità sempre più elevate, i responsabili della sicurezza hanno bisogno di:
Allineamento continuo tra minacce, controlli e rischi aziendali
Per massimizzare gli investimenti esistenti nel controllo della sicurezza ottimizzando le configurazioni per ridurre l’esposizione a minacce reali
Giustificazione delle richieste di bilancio basata sull’esposizione finanziaria in tempo reale
Metriche in tempo reale per la rendicontazione del consiglio di amministrazione e delle autorità di regolamentazione
Un percorso pratico per completare le fasi più critiche del CTEM: definizione delle priorità, convalida e mobilitazione, senza dover ricorrere a un’altra piattaforma.
“RQ 9.0 è la prima piattaforma a chiudere il cerchio tra attività di minaccia, atteggiamento difensivo e impatto finanziario, e a farlo in modo continuativo”, ha affermato Jerry Caponera, GM della quantificazione del rischio presso ThreatConnect.
ThreatConnect consente ai difensori di gestire costantemente l’esposizione alle minacce e migliorare la resilienza informatica. I nostri prodotti di difesa basati su minacce e rischi aiutano oltre 250 aziende globali a contestualizzare le minacce, dare priorità alle decisioni in base all’impatto aziendale e intraprendere azioni rapide e sicure. La piattaforma unisce intelligence sulle minacce , quantificazione del rischio e operazioni di sicurezza in un unico hub di intelligence.
Siamo orgogliosi di annunciare che Rapid7 è stata nominata Leader nell’IDC MarketScape: Worldwide Exposure Management 2025 Vendor Assessment . Riteniamo che questo riconoscimento sottolinei il nostro continuo impegno nell’aiutare i team di sicurezza a rimanere un passo avanti agli aggressori, trasformando il modo in cui le organizzazioni gestiscono il rischio sulla loro superficie di attacco .
Questo ultimo rapporto di IDC MarketScape individua il passaggio a livello di settore dalla gestione tradizionale delle vulnerabilità a una gestione più olistica dell’esposizione, poiché i team di sicurezza si concentrano maggiormente su approcci proattivi ai problemi di sicurezza informatica.
In un’epoca in cui le minacce si evolvono più rapidamente che mai, la gestione tradizionale delle vulnerabilità non è più sufficiente. I team di sicurezza necessitano di visibilità continua sugli ambienti ibridi, di una definizione delle priorità in tempo reale basata sugli elementi attivamente sfruttati dagli aggressori e della capacità di correggere i rischi su larga scala. È qui che entra in gioco la piattaforma Rapid7 Command .
Al centro del nostro approccio c’è Exposure Command, una piattaforma end-to-end per la gestione delle vulnerabilità e dell’esposizione che consolida i dati sulla superficie di attacco, contestualizza il rischio su sistemi on-premise, cloud e container e consente alle organizzazioni di agire rapidamente attraverso l’automazione e le integrazioni approfondite.
Supportare la bonifica nell’intero ecosistema esteso
In Rapid7, uno dei principi chiave nella gestione dell’esposizione è che tutti i dati di sicurezza hanno valore. Abbiamo generato insight significativi dalla nostra telemetria nativa su superficie di attacco, cloud, identità, scansione delle vulnerabilità e altro ancora, ma forniamo anche un supporto approfondito per tutti gli altri strumenti di sicurezza utilizzati dai nostri clienti.
Il report IDC MarketScape afferma che “Rapid7 fornisce una visione normalizzata dell’intera superficie di attacco acquisendo, deduplicando e correlando dati provenienti da fonti native e di terze parti con oltre 275 integrazioni pronte all’uso, tra cui EDR, CMDB, ticketing e provider cloud”.
Questo stimola anche l’azione, che è al centro di Remediation Hub, dove forniamo ai nostri clienti non solo una guida prioritaria per la bonifica più efficace, ma anche flussi di lavoro e playbook di automazione per ottenere risultati concreti. Questo è un aspetto che IDC MarketScape identifica, affermando che “Exposure Command è integrato con la piattaforma di workflow SOAR di Rapid7, che abilita oltre 500 flussi di lavoro di automazione predefiniti e un motore di orchestrazione low-code/no-code, consentendo alle organizzazioni di semplificare la bonifica, le notifiche e la gestione delle eccezioni”.
Un approccio basato su una piattaforma unificata per la gestione delle minacce e dell’esposizione
La piattaforma di comando di Rapid7 risponde all’esigenza della sicurezza moderna di avere una comprensione comune della superficie di attacco e delle esposizioni, allineata con il programma di rilevamento e risposta alle minacce. La piattaforma di comando unifica i risultati su esposizioni, minacce, identità, intelligence esterna e altro ancora per offrire ai team di sicurezza una visione consolidata dei rischi in tutta l’azienda.
Unificando la visibilità e le informazioni provenienti dall’intero ciclo di vita della sicurezza, la Command Platform fornisce ai team di sicurezza un contesto di esposizione aggiuntivo per migliorare la selezione e l’indagine degli incidenti di sicurezza, nonché una maggiore intelligence basata sulle minacce per aiutare a dare priorità alle esposizioni ad alto rischio.
Riteniamo che questi riconoscimenti dimostrino l’ampiezza e la nostra visione di portare la ricchezza dei dati sulla gestione dell’esposizione e sulla vulnerabilità al SIEM, per consentire rilevamenti delle minacce più accurati e aumentare la velocità di risposta.
Perché crediamo che Rapid7 sia il migliore
Ecco alcuni degli aspetti chiave che, a nostro avviso, rendono diversa la piattaforma Exposure Command e come questa influisce positivamente sui nostri clienti.
Fattori differenzianti chiave
Cosa fa la nostra piattaforma
Come influisce sui nostri clienti
Visibilità unificata
Acquisisce e correla dati da fonti native e di terze parti.
Supporta oltre 290 integrazioni pronte all’uso.
Visualizzazione normalizzata e correlata della superficie di attacco per aiutare a identificare le esposizioni emergenti.
Sfruttare tutti i dati sulla sicurezza dell’organizzazione per identificare informazioni chiave.
Prioritizzazione del rischio convalidata dalle minacce
Arricchisce i punteggi di rischio con informazioni sulle minacce reali fornite da Rapid7 Labs e approfondimenti provenienti dal nostro servizio Managed Detection and Response (MDR).
Indicazioni per la bonifica dell’esposizione prioritarie e curate, basate su minacce specifiche rilevanti per diverse aree geografiche e settori industriali.
Bonifica accelerata
Abilita ITSM e patching automatizzato con oltre 550 flussi di lavoro pronti all’uso.
Personalizza le strategie di correzione tramite un motore di automazione semplice da usare e senza codice.
Semplice automazione per gestire casi d’uso comuni di bonifica.
Riduzione delle attività manuali e ripetitive per risorse di sicurezza limitate
Scalabilità per ambienti complessi
Estende la visibilità e il controllo a ogni livello dello stack con una copertura appositamente progettata per carichi di lavoro cloud e containerizzati.
Fornisce un contesto applicativo approfondito e test di sicurezza delle applicazioni dinamiche native,
Imposta le risorse infrastrutturali e i risultati dei rischi nel contesto delle applicazioni mission critical che supportano.
Supporto per casi d’uso personalizzati in ambienti multi-cloud complessi.
Monitorare le esposizioni nelle applicazioni sviluppate internamente per migliorare la copertura.
Allineamento interfunzionale tra diversi dipartimenti e gruppi.
Guardando al futuro:
Abilitazione della maturità della gestione continua dell’esposizione
La ricerca IDC MarketScape evidenzia un cambiamento più ampio nel settore: le organizzazioni stanno passando da valutazioni periodiche delle vulnerabilità a programmi più solidi, estensibili e continui. La piattaforma Rapid7 Command è stata progettata appositamente per aiutare i team a passare da pratiche di gestione delle vulnerabilità tradizionalmente reattive a un approccio alla gestione dell’esposizione più efficace, proattivo e consapevole delle minacce. Mentre continuiamo a sviluppare la piattaforma Command, la nostra missione rimane chiara: rendere le operazioni di sicurezza più efficaci, scalabili e di impatto, in modo che i difensori agiscano più rapidamente e rimangano un passo avanti agli aggressori.
Milano, 1 settembre 2025 – DotForce, distributore a valore aggiunto specializzato in cybersecurity e threat intelligence, annuncia la firma di un accordo con AI SPERA, che prevede la distribuzione esclusiva della piattaforma Criminal IP nei mercati di Italia, Spagna e Portogallo.
Criminal IP è una piattaforma di Cyber Threat Intelligence (CTI) basata su intelligenza artificiale, sviluppata da AI SPERA, che analizza in tempo reale milioni di dati da tutto il mondo per fornire informazioni precise su asset digitali, infrastrutture vulnerabili e attività malevole.
I principali moduli della piattaforma includono:
IP Address Intelligence: Analisi, classificazione e punteggio di indirizzi IP in base al rischio, attività pregresse, relazioni con domini e geolocalizzazione.
Domain Intelligence: Informazioni su domini, certificati SSL, cronologia DNS, WHOIS e rilevamento di possibili phishing o cybersquatting.
Attack Surface Management (ASM): Individuazione di infrastrutture esposte e valutazione della superficie di attacco aziendale.
Threat & Phishing Detection: Monitoraggio e identificazione di siti dannosi, malware e server di comando e controllo.
Integrazione tramite API: Compatibilità con SIEM, SOC, EDR e piattaforme di analisi.
Grazie a questa partnership, DotForce amplia il proprio portfolio di soluzioni CTI rivolte a SOC, MSP e MSSP, rispondendo alle esigenze di visibilità, automazione e reazione rapida nel contesto della sicurezza moderna.
“Il nostro obiettivo è fornire tecnologie di sicurezza innovative e facilmente integrabili. Criminal IP rappresenta un asset strategico per i nostri partner, grazie alla sua intelligence fruibile, scalabile e automatizzabile,” dichiara Fabrizio Bressani, CEO di DotForce.
“Siamo lieti di collaborare con DotForce per rafforzare la nostra presenza in Europa meridionale. Criminal IP è progettato per colmare i gap di visibilità e potenziare le decisioni di sicurezza. Insieme, renderemo la threat intelligence più efficace e accessibile,” afferma Ahmed Mobasher, Global Business Manager di AI SPERA.
Le soluzioni Criminal IP verranno presentate in un Live webinar previsto per il prossimo 18 settembre 2025 alle ore 10.30.
A proposito di DotForce DotForce è un distributore a valore aggiunto che opera in Italia, Spagna e Portogallo, con un focus su cybersecurity, threat intelligence e digital risk protection. L’azienda affianca system integrator, MSSP e team SOC con soluzioni innovative, scalabili e pronte all’integrazione nei moderni ambienti di sicurezza.
A proposito di AI SPERA AI SPERA è un’azienda sudcoreana specializzata in cyber threat intelligence. Ha sviluppato Criminal IP, una piattaforma avanzata che sfrutta l’intelligenza artificiale e un’infrastruttura globale per fornire visibilità, analisi e prevenzione delle minacce a livello mondiale. Sito Web Criminal IP